七千多個 Lovable 網站把資料開著,Cursor 公布被駭經過
資安公司掃了 15.9 萬個 Lovable 專案,7,403 個網站不用登入就讀得到含 email 的資料表;Cursor 說攻擊從 Fireworks 外洩的金鑰開始;Claude Code Projects 改成一個協調者帶多條平行 thread;Project Zero 把漏洞公開期限一路縮到 30 天
目錄55
每天花 1% 的時間,掌握科技脈動。
今日金句#
「你花在產出上的力氣,比你要求讀的人花在理解上的還少,那就是 slop。」 — No AI Slop 宣言,AIE Code Summit 2026 講者與參加者共同撰寫(來源)
「攻擊者看到修補幾乎馬上就能反推出漏洞細節,修補後再多等的那段緩衝期已經沒有意義。」 — Natalie Silvanovich,Google Project Zero(來源)
「只把擴充套件移除,可能還不夠。」 — Cursor,安全事件更新說明(來源)
今日主軸#
今天最有感的是 Lovable 那份報告。漢堡一家資安公司掃了十幾萬個 Lovable 專案,很多網站不用登入就能讀到別人的 email、聊天紀錄,甚至護照號碼。寫 App 變簡單了,但資料表誰能讀,還是要有人看過。
Cursor 同一天把被駭的經過完整寫出來。起點是他們交給 Fireworks 的一把金鑰,攻擊者從那裡拿到訓練資料裡沒遮掉的憑證,一路摸進內部工具,還在擴充套件市集放了假的 Claude Code。我看完第一個動作是去檢查自己發給外部服務的 key。
Google Project Zero 也說,AI 讓找漏洞、從修補反推漏洞都變快了,所以公開期限要從 90 天一路縮到 30 天。對做 App 的人來說,修 bug 和推更新的速度會直接變成資安問題。
工具這邊,Claude Code 的 Projects 改成一個協調者帶好幾條平行的 thread,每條都在自己的分支上開 PR。AIE Code 的講者們同時發了一份 No AI Slop 宣言,提醒大家 agent 產出再快,讀的人時間還是一樣貴。
美國 FAA 停飛的原因也出來了:一條老銅線換光纖,新路由器把整個網路灌爆。不管是 AI 生的程式還是例行維護,出事的常常是沒人多看一眼的那一步。
必讀#
- Lovable 做的網站大規模外洩:7,403 個網站不用登入就讀得到含 email 的資料表,還有護照號碼
- Cursor 公布被駭全貌:從 Fireworks 外洩的金鑰開始,最後在擴充市集放了假的 Claude Code
- Claude Code Projects 改版:一個協調者帶多條平行 thread,各自開分支、跑測試、發 PR
- Project Zero 改漏洞公開規則:先 90 天,明年 2 月縮到 60 天,2028 年 1 月只剩 30 天
- EFF:智慧眼鏡和隨身錄音裝置,讓你的隱私變成旁邊每個人的事
- FAA 全美停飛的原因:老銅線換光纖,新路由器把航管網路灌爆
- No AI Slop 宣言:AIE Code 講者聯署,提醒 agent 產出越快,讀的人越辛苦
- Nathan Lambert:黃仁勳離開,美國開源模型少了最大的靠山
- 義大利罰 Meta 8.05 億歐元:Facebook App 一次授權相簿,就拿去產生貼文建議
- 要輝達讓黃仁勳回來的連署破 11.5 萬人,Musk、Replit 和 Epic 執行長都簽了
- TechCrunch 的 AI 墓園清單:Character.ai 破產、Sora 收掉,42% 企業 AI 專案被放棄
- Tesla 開放個人預購 Cybercab:29,990 美元,每月還要 299 美元,只能在指定區域跑
1. Lovable 做的網站大規模外洩:7,403 個網站不用登入就讀得到含 email 的資料表,還有護照號碼#
8 分鐘・資安研究・Hacker News
為什麼你該在意:你用 AI 工具接 Supabase 做出來的 App,資料表權限沒設好,任何人都能用前端那把 key 把資料讀走。
摘要:漢堡的資安公司 Crissy Field 從 Common Crawl 找出 2025 年 12 月到 2026 年 9 月的 159,041 個 Lovable 專案,其中 34,545 個用 Supabase。24,664 個網站一載入就會送出資料庫內容,他們再用同一把 API key 做唯讀查詢,在 7,403 個網站(30%)的 10,560 張資料表裡找到含 email 的紀錄。最嚴重的案例包括:一個德國生活論壇外洩 8 萬多筆個人檔案和 20 多萬則聊天訊息,一家服務商外洩 1,000 多筆含護照號碼的證件資料,還有活動票券、合約、發票和一家物業公司的內部 email 摘要。報告也提醒,30% 不能直接當成外洩率,因為 email 可能是公開聯絡資料或測試資料,樣本也不代表全部 Lovable 專案。
Lovable: Many Apps Expose Sensitive DataOur analysis of 159,041 Lovable projects reveals many cases where sensitive data was accessible without logging in.crissyfield.de- 要點 1:報告指出 Lovable 的服務條款把應用程式和資料處理的責任放在客戶身上,跟「不需要技術背景」的行銷說法之間有落差
- 要點 2:因為 Lovable 的資料庫串接寫法很一致,對一個 App 有效的攻擊手法,換到其他 App 上也很可能有效
社群反應:HN 討論約 509 分、185 則留言;有人說讓不懂資料和權限的人直接上線公開 App,就像讓沒有執照的人開客機;也有人說業界有句老話叫「不要自己寫 auth」,現在 AI 讓大家更容易忘記。X 上也有人把重點整理成一句:開了 RLS 但寫 select using (true) 還是等於全開。
為什麼重要:我自己的 Supabase 和 Firebase 專案今天會再看一次每張表的讀取規則,特別是 AI 幫我生的 migration;能用匿名 key 讀到的東西,就當作已經公開。
2. Cursor 公布被駭全貌:從 Fireworks 外洩的金鑰開始,最後在擴充市集放了假的 Claude Code#
7 分鐘・事故報告・X @cursor_ai
為什麼你該在意:你交給外部 AI 服務的金鑰和資料,會變成你的攻擊面;Cursor 這篇把整條鏈寫得很清楚。
摘要:Cursor 說,攻擊者拿到 Cursor 發給 Fireworks 的一把存取金鑰,金鑰是在 Fireworks 那邊外洩的,攻擊者用它從一個唯讀 bucket 複製資料。裡面是沒開 Privacy Mode 的 coding agent 紀錄,大多來自 2025 年,少數紀錄有沒遮掉的憑證,不到 0.01% 的客戶有 API 憑證外洩。攻擊者再拿這些憑證進入 Cursor 用的部分 SaaS 工具,看到封存的非正式環境 repo、部分客服資料和使用者寄給客服的憑證。10 月 29 日,攻擊者用偷來的憑證把惡意版的 Anthropic Claude Code 擴充(2.1.312 和 2.1.313)放進 Cursor 擴充市集的快取,大約 11 小時後被拿掉,最多 5,000 位使用者可能裝到。Cursor 說最後一次攻擊活動在 11 月 1 日,已經被擋下。
An update on our recent security incident · CursorAfter an extensive investigation over the past two weeks, we want to share more context on the attack and the related impact.cursor.com- 要點 1:沒受影響的部分:開了 Privacy Mode 的 prompt 和程式碼、Cursor App 本身和官方更新(發版用的是另一套程式碼系統,簽章金鑰沒有外洩)、客戶的 repo
- 要點 2:後續做法包括把推論全部搬離 Fireworks、輪替所有內部憑證、在所有 repo 加 secret scanning,還有限制服務商的網路存取,讓偷來的憑證換個地方就不能用
社群反應:Cursor 在 X 上的公告約 1,952 讚、52.5 萬次瀏覽、184 則回覆。如果 10 月 29 日在 Cursor 裝過或更新過那兩個版本,官方說只移除擴充可能不夠,要照安全公告的步驟處理。
為什麼重要:這篇提醒我兩件事:送去給供應商訓練或分析的資料要先遮掉憑證,給外部服務的 key 要能限制來源。我會先盤點給出去的 key,能縮權限的就縮。
3. Claude Code Projects 改版:一個協調者帶多條平行 thread,各自開分支、跑測試、發 PR#
5 分鐘・產品更新・X @ClaudeDevs
為什麼你該在意:你同時開好幾個 agent session 時要自己分工、交接、合併;這個改版把這件事交給 Claude 自己管。
摘要:Anthropic 說,在 Claude Code 的 project 裡,你描述要完成什麼,Claude 會拆工作、分派給平行的 thread、檢查成果再組回來,你可以從手機看進度,離開電腦它也會繼續做。每條 thread 是一個 Claude Code 雲端 session,在自己的分支和 repo 副本上工作;如果兩條 thread 改到同一段程式,就跟一般 PR 一樣用 merge conflict 處理。官方舉的例子是設一個降低結帳 API p75 延遲的目標,讓 Claude 分別 profile 每個 endpoint、測最佳化、開 PR;或是同時連 API、web、mobile 三個 repo,淘汰一個舊的 v1 endpoint。目前是 beta,先開給部分用雲端 session、且還沒有舊 project 的 Pro 和 Max 用戶,接下來一週擴大,Team 和 Enterprise 之後才輪到。
Projects redesigned: from folder to conversationA new experience for Claude projects, now available in beta in Claude Codeclaude.com- 要點 1:你可以在 project 裡設定雲端環境、connectors、plugins、指令和模型,Claude 會先建議可以馬上做的工作
- 要點 2:每條 thread 需要時還能再用 subagent、loop 和 workflow 拆小,大任務會跑得比較快
社群反應:ClaudeDevs 在 X 上的公告約 16,036 讚;HN 討論約 98 分、91 則留言。
為什麼重要:Flutter App 加後端這種要動好幾個 repo 的改動,很適合拿來試;但每條 thread 開的 PR 我還是會自己看過再合,CI 要先準備好。
4. Project Zero 改漏洞公開規則:先 90 天,明年 2 月縮到 60 天,2028 年 1 月只剩 30 天#
6 分鐘・政策・Hacker News
為什麼你該在意:你 App 裡用到的任何套件,被回報漏洞到細節公開的時間會越來越短,修補和推更新都要更快。
摘要:Google Project Zero 從 2021 年起用「90 + 30」規則:廠商有 90 天修,修好後再給 30 天讓使用者更新。新規則叫「Full X」,回報後滿 X 天就公開,不管修了沒。今天起是 Full 90,2027 年 2 月 2 日改成 Full 60,2028 年 1 月 3 日改成 Full 30,寬限期和變體規則這些特例也拿掉。原因是 LLM 讓攻擊者更快找到和利用漏洞,也能從修補幾乎立刻反推出漏洞細節;Project Zero 自己回報的數量也暴增,以前一年找到幾個的目標,現在一週就有好幾個。例外只剩三種:已經在外面被利用的、已經被別人公開的、廠商自己要求公開的。
- 要點 1:Project Zero 說,問過最常收到回報的廠商後,才決定分階段縮短,避免一下子把還沒修的漏洞丟給攻擊者
- 要點 2:他們也點名「patch gap」:修補發布到使用者真的裝上之間的時間,廠商同樣要想辦法縮短
社群反應:HN 討論約 105 分、18 則留言。
為什麼重要:對 App 開發者,patch gap 就是審核加上使用者更新的時間。我會把強制更新的門檻和 Remote Config 開關先準備好,出事時才推得動。
5. EFF:智慧眼鏡和隨身錄音裝置,讓你的隱私變成旁邊每個人的事#
8 分鐘・評論・Hacker News
為什麼你該在意:你如果在做會錄音、錄影或摘要對話的 App,使用者同意之外,被錄到的旁人也要顧到。
摘要:EFF 的 Thorin Klosowski 點名幾類產品:Meta 和 Google 的智慧眼鏡能錄下戴的人看到的東西或用 AI 描述,Apple Watch 的 Audio Intelligence 會轉錄或摘要你的一天,Amazon 的 Bee 裝置更進一步,什麼都錄、什麼都轉文字。他認為隱私一直是團體運動,但這些裝置把選擇搬進實體世界,同事、家人、陌生人都被捲進來,卻沒有任何技術保護給「不是使用者」的人。各家講的技術保證,只照顧到裝置主人。文章也提醒,資料只要存在,執法單位遲早會想辦法調閱。
- 要點 1:文章建議把 Audio Intelligence 和 Bee 這類東西當成一直在錄音的麥克風看待,就算公司說技術上沒有存音檔
- 要點 2:Google 在服務條款裡要求使用者同意不在未經許可或敏感場所錄別人,但 EFF 認為這種同意在實務上行不通
社群反應:HN 討論約 403 分;有人問十年前 Google Glass 被罵成那樣,現在這批為什麼不用面對同樣的反彈;也有人說現在每場工作會議都有看得到和看不到的 AI 在錄,想退出又怕丟工作。
為什麼重要:我做會議或語音相關功能時,會讓錄音狀態在畫面上很明顯,也讓其他人能一眼看出來;這件事比隱私權政策寫多長都有用。
6. FAA 全美停飛的原因:老銅線換光纖,新路由器把航管網路灌爆#
4 分鐘・事故・The Verge
為什麼你該在意:一次例行的網路設備更換就能讓全國停飛,你做變更時挑的時間點和回滾方式一樣重要。
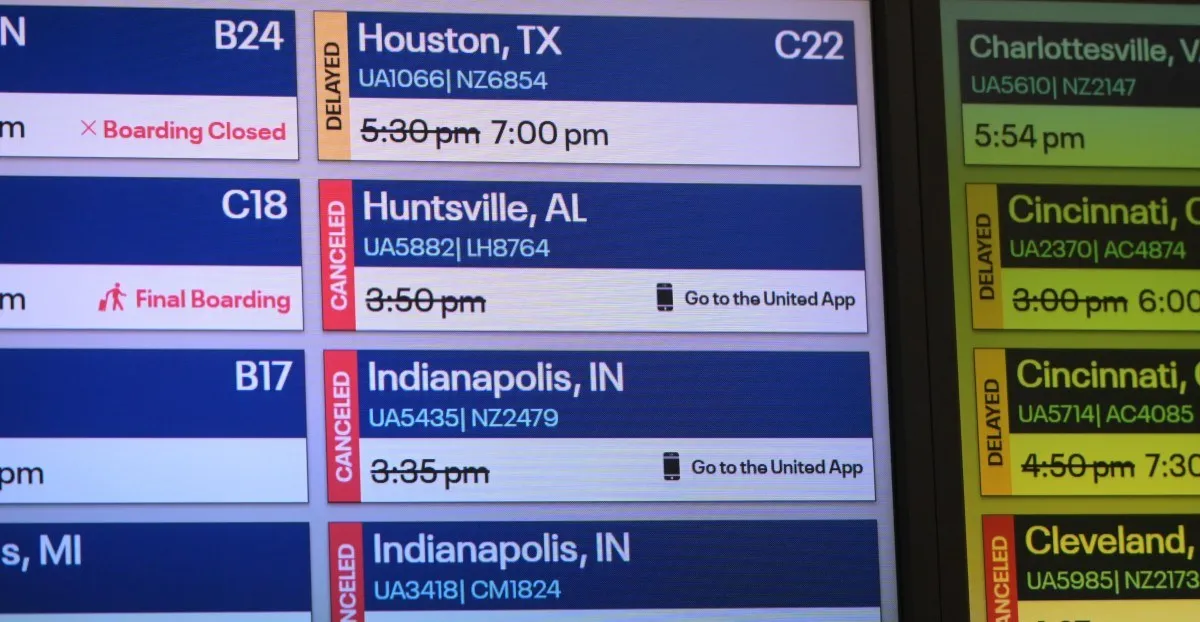
摘要:美國運輸部長 Sean Duffy 週六在記者會說,週五的全國停飛跟一處偏遠 FAA 設施的例行維護有關:承包商 L3Harris 把一條快停用的老銅線換成光纖,換上去的新路由器開始灌其他航管路由器,每 4 到 5 秒超過 1,000 次連線嘗試,雷達資料和跟飛機的通訊都受影響。根本原因還沒確定,他說可能是硬體壞了、路由器設定錯,或是 L3Harris 那邊有人出錯。FAA 代理技術長 Rebecca Guy 說,他們發現兩個地方在高頻率打網路,關掉之後就穩定下來。L3Harris 說從銅線轉光纖的工作已經完成 7 成以上。
- 要點 1:TechCrunch 報導,記者問為什麼選週五下午 3 點換,Duffy 說大機場的切換在半夜做,偏遠站點則在白天做,之後會重新評估施工時間
- 要點 2:根據 Cirium 的資料,週五晚上超過 8,200 個航班取消,週六又至少取消 3,000 班;這是本世紀第三次全國停飛
社群反應:Gergely Orosz 在 X 上停飛當下就問到底是什麼軟體問題,約 309 讚;他引用的 Flightradar24 貼文約 26,334 讚、551 萬次瀏覽。
為什麼重要:我們上架 App 或改後端設定也一樣,週五下午不推大改動,推之前先想好怎麼一鍵退回。
7. No AI Slop 宣言:AIE Code 講者聯署,提醒 agent 產出越快,讀的人越辛苦#
15 分鐘・電子報・Latent Space
為什麼你該在意:你的團隊開始大量用 agent 發 PR 和文件時,這份宣言可以直接拿來當討論的起點。
摘要:Latent Space 這期的頭條是 No AI Slop 宣言,來自 AIE CODE 大會的討論,由 Dex 在閉幕演講介紹,很多講者聯署。宣言學 2001 年的敏捷宣言,列出五組價值:成果重於產出、理解重於速度、自己的思考重於模型的初稿、更好的工作重於更輕鬆的工作、改善系統重於修補產出。它把 slop 定義成「產出的人花的力氣,比讀的人要花的理解力氣還少」,也指出 slop 不對稱:一千行的 PR 幾乎零成本,審查成本卻沒變。同一期也提到 llama.cpp、ggml 和 SGLang 都進入 1.0。
- 要點 1:宣言主張用 agent 寫的東西要講清楚,送出去前自己檢查重要的部分;收到 slop 時要客氣地請對方先看過
- 要點 2:同一個錯誤出現兩次,就去改系統和護欄;linter、型別檢查器抓得到的,就交給它們抓
社群反應:HN 討論約 216 分、129 則留言。
為什麼重要:「同一個錯誤出現兩次就改系統」這條我很認同,我自己的做法是把它寫成 skill 或 gate,下次 agent 就會被擋下來。
8. Nathan Lambert:黃仁勳離開,美國開源模型少了最大的靠山#
7 分鐘・分析・Interconnects
為什麼你該在意:你如果打算在 App 裡用開源權重模型降成本或做本機推論,這篇講的是那個生態接下來的資金和政策風險。
摘要:Nathan Lambert 認為,黃仁勳辭職對美國開源模型生態是一大挫折。輝達仍然有理由支持開源模型,因為這能避免算力需求集中在少數會自己做晶片的大客戶,但這比較像需要政治手腕的難題。他說輝達接下來最重要的是穩住公司、在 24 個月內交貨,開源模型是黃仁勳很有創辦人風格的賭注,大筆資金很可能會縮水。他也擔心州層級的監管寫得太粗糙,並提到從今年夏天以來,大家離一場由強大中國開源模型引發的危機,只差一個模型。
- 要點 1:他說開源模型經濟找對了方向:「擁有自己的智慧」和企業自己做後訓練,但下游市場有多大還不知道
- 要點 2:算力短缺讓推論新創也拿不到晶片,開源模型的推論毛利還很高,離便宜的大宗商品還很遠
為什麼重要:我目前用開源小模型做的都是本機或便宜的批次工作,這篇讓我更確定要保留換模型的彈性,不要把整個功能綁在一家的權重上。
9. 義大利罰 Meta 8.05 億歐元:Facebook App 一次授權相簿,就拿去產生貼文建議#
3 分鐘・法規・BBC
為什麼你該在意:你在 App 裡要相簿權限時,用途寫不清楚,監管機關會把它當成沒取得同意。
摘要:義大利資料保護局對 Meta 開罰 8.05 億歐元(約 8.87 億美元),理由是 Facebook App 沒有清楚告訴大約 2,000 萬名 Android 使用者,它能存取手機相簿裡的照片和影片。問題出在一個從相簿挑照片建議你發文的功能:Facebook 用一次全 App 的授權拿到相簿存取,事前的說明沒有講清楚這也會拿來產生建議。監管機關給 Meta 60 天,要把這個功能預設關閉,另外取得使用者同意。Meta 說會上訴,認為使用者本來就要在裝置上授權,也隨時能改。
- 要點 1:監管機關說他們考量了受影響人數很多,而且對還沒更新 App、或已經同意的人來說,問題還在持續
- 要點 2:BBC 也提到,上個月美國新墨西哥州的法官才判 Meta 要付 250 億美元,原因是多年來對外說謊誤導 Facebook 用戶資料的處理方式
社群反應:HN 討論約 284 分;有人問 Meta 到底怎麼在沒有同意畫面的情況下拿到照片,覺得報導細節太少;也有人分享 enforcementtracker.com 可以查歐洲各國對科技公司的罰款總額。
為什麼重要:我在 Flutter App 要權限時,會把每個用途分開說,用到新用途就再問一次;iOS 的 Limited Photo Library 也盡量支援,讓使用者只給需要的那幾張。
10. 要輝達讓黃仁勳回來的連署破 11.5 萬人,Musk、Replit 和 Epic 執行長都簽了#
2 分鐘・快訊・TechCrunch
為什麼你該在意:黃仁勳的去留會影響 AI 新創的資金和晶片供應,連署人數是業界態度最直接的溫度計。
摘要:TechCrunch 報導,要求輝達讓黃仁勳復職的連署,到週六下午已經超過 115,000 人簽名。連署網站寫,簽名者包括 5,965 名輝達現任員工、1,108 名前員工和 63,063 名股東,Tesla 和 SpaceX 的 Musk、Replit 執行長 Amjad Masad、Epic Games 執行長 Tim Sweeney 都有簽。連署說簽名者擔心黃仁勳「在沒有正當程序下被拿掉」,要求董事會在獨立調查查清事實前先讓他回來。黃仁勳週四辭職,前幾天才承認和一名被美國情報單位認定為疑似中國間諜的晶片主管有婚外情;輝達由財務長 Colette Kress 暫代執行長,股價週五跌 2%。
- 要點 1:連署寫著「Jensen 應該得到正當程序,不是群眾審判」,也要求董事會確保調查公正、對外說明更多
- 要點 2:TechCrunch 前一天的報導指出,輝達今年參與了 105 輪投資,黃仁勳離開會讓 AI 新創的資金出現大缺口
社群反應:levelsio 在 X 上貼了 Stand with Jensen 連署請大家簽,約 876 讚。
為什麼重要:我不打算對這件事選邊。對做 App 的人,比較實際的是記住 GPU 價格和雲端推論成本可能因為這次風波波動,預算要留點空間。
11. TechCrunch 的 AI 墓園清單:Character.ai 破產、Sora 收掉,42% 企業 AI 專案被放棄#
10 分鐘・整理・TechCrunch
為什麼你該在意:你正在做的 AI 功能,最可能死在成本、留存或需求不夠,這份清單把前人踩過的坑排好了。
摘要:TechCrunch 開了一份持續更新的清單,整理收掉、轉向或遠低於預期的 AI 產品和新創。開頭是上個月申請破產的 Character.ai,成立才 5 年,還有幾週前宣布收掉的隱私 AI 助理 Ollie。文中引用 S&P Global Market Intelligence 的數字,大約 42% 的企業 AI 專案最後會被放棄,原因包括資金不夠、技術困難、競爭、難以擴張或使用者需求太弱。OpenAI 也在名單上:7 月 9 日把 ChatGPT 改成 Chat、Codex、Work 多模式的超級 App,被罵太亂後很快改回來;ChatGPT Atlas 瀏覽器不到一年在 8 月 9 日停掉,Sora 則因為營運成本高、留存差在 2026 年 3 月關閉。
- 要點 1:Apple 的新 Siri 一再延期,還因為 iPhone 16 的 AI 行銷說法和解了 2.5 億美元;新版 Siri 這個月才開始推給英文使用者
- 要點 2:TechCrunch 說這份清單不是失敗記分板,比較像給業界的教材
為什麼重要:Sora 那條我看得最仔細:營運成本高加上留存差。我做 AI 功能前會先算每個活躍用戶每月的推論成本,算不過來就先不做。
12. Tesla 開放個人預購 Cybercab:29,990 美元,每月還要 299 美元,只能在指定區域跑#
3 分鐘・產品・TechCrunch
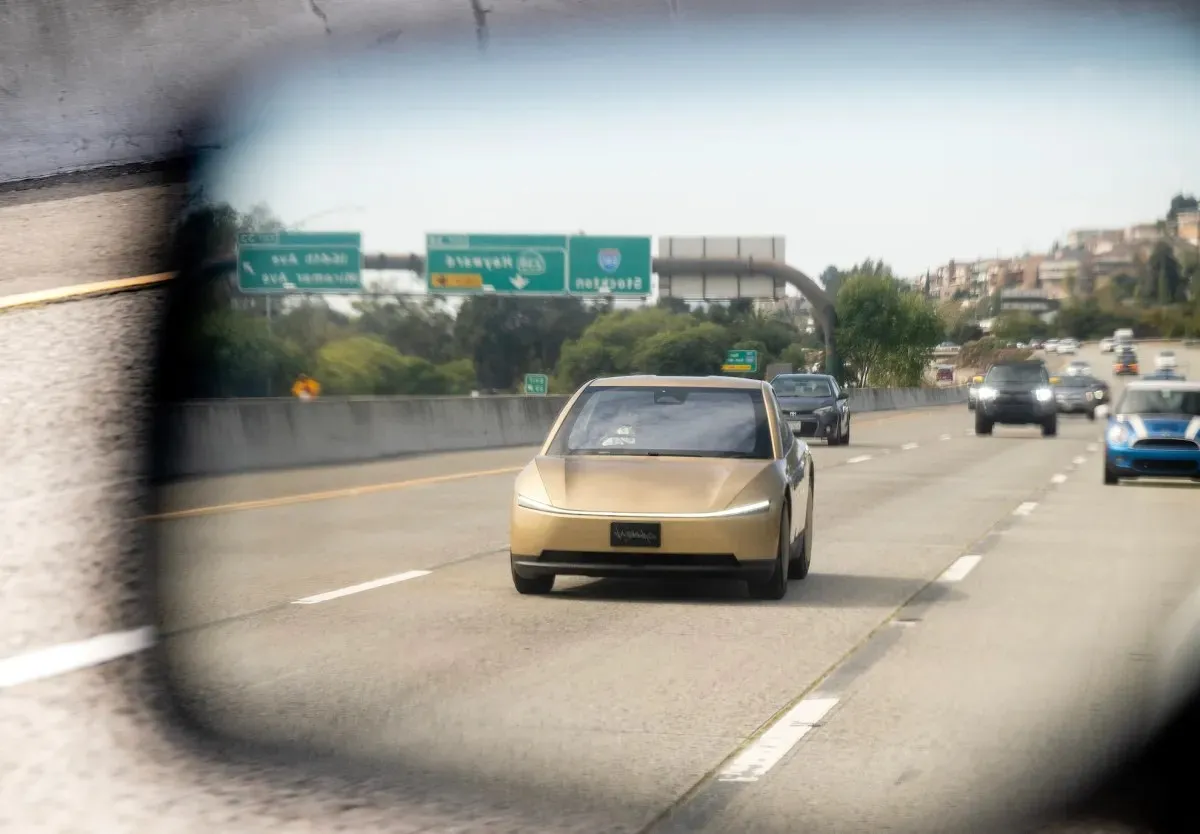
為什麼你該在意:硬體加月費、限定區域才能用,這是很典型的訂閱設計,做訂閱 App 的人可以看大家怎麼反應。
摘要:Tesla 週五晚上說「部分客戶」可以預購自動駕駛的 Cybercab 自用。Marques Brownlee 發現,買家必須在德州幾個城市之一交車,車子也只能在限定的地理範圍內跑,預計 2026 年 12 月交車。車價 29,990 美元,另外每月要付 299 美元才能營運。Musk 回應說 Cybercab 會隨法規核准開到全國,也說月費「太高」,應該跟其他車款的 FSD 加連網差不多,大約每月 115 美元。Tesla 的 Ashok Elluswamy 說,Cybercab 會在跟 Robotaxi 一樣的區域無人監督行駛。
- 要點 1:執行長公開說自家月費太高,定價還沒定案就先預購,這在消費性產品很少見
- 要點 2:The Verge 也提醒要看清楚預購的細則
為什麼重要:我做訂閱方案時,最怕的就是使用者付錢後才發現能用的範圍很小。限制寫在付款前面,退款也比較少。
推薦閱讀#
- 開除過 Altman 的前 OpenAI 董事 Helen Toner:AI 安全不能押在任何一個 CEO 身上:為什麼你該在意:Decoder 這集訪問現任喬治城大學 CSET 執行長的 Helen Toner,她說如果 AI 安全的希望取決於某一個人值得信任,「我們就完了」;Anthropic 準備上市、白宮只給自願協議,這集把董事會問責為什麼會失靈講得很清楚。
- 亞洲各國政府怎麼看黃仁勳離開輝達:為什麼你該在意:有的政府趕快確認晶片供貨承諾,有的在盯本地專案受不受影響;中國外交部否認相關女子是間諜,報導也提到超過 30 億美元依賴輝達的中國 AI 運算專案前景不明。
- 黃仁勳離開,AI 新創的資金缺了一大塊:為什麼你該在意:PitchBook 資料顯示輝達今年參與 105 輪投資,常常是最大投資人;創投說很多投資決定是黃仁勳親自拍板,有 neocloud 創辦人形容消息傳來「像炸彈爆炸」。
- PyPI 改版專案頁,安全訊號放到最顯眼的地方:為什麼你該在意:PyPI 跟 Kabu Creative 合作,照 OpenSSF Attestations Style Guide 重做專案頁,把 2024 年推出的數位證明(attestations)講清楚;挑 Python 套件時多一個判斷來源。
- Unsloth 更新 Qwen3.8-27B 量化版:17GB 記憶體就能在本機跑:為什麼你該在意:Qwen3.8-27B 是有視覺和推理能力、256K context 的 27B dense 模型,Unsloth 說 11 月 11 日改用 Dynamic V3.1 GGUF 後,同樣大小的平均準確度提升 5% 到 10%。
- Google Research:Antigravity 的 /teamwork 多 agent 解開好幾個懸而未決的難題:為什麼你該在意:Google 說過去幾週用 Gemini 4 Argon、Carbon、Hydrogen 加 /teamwork 多 agent 流程,跟專家一起在資訊理論、形式驗證、分子結構和 kernel 最佳化上做出新成果,工具也會對外開放。
- PostHog:不是每件事都需要 LLM:為什麼你該在意:PostHog 分享把 decision model 用在正式環境的心得:問結構化問題、拿到帶機率的答案,他們說比 LLM 便宜最多 444.6 倍、快 193.6 倍;分類和路由這類工作可以參考。
- 讓 coding agent 碰你的 repo 前,先寫好這 10 行:為什麼你該在意:作者說 AGENTS.md 或 CLAUDE.md 寫很長沒關係,但有 10 行最重要,第一行講這個 repo 是什麼,第二行給一條能證明工作完成的確切指令,順序都排好了。
- 實測 Gemini Decisions API:用客服工單分流比較五個模型:為什麼你該在意:GDE 用客服工單分流做例子,把 Decisions API 跟 Gemini 3.8 Flash、4 Hydrogen、3.5 Flash-Lite 和筆電上的 Gemma 4 E2B 比準確度和速度;Decisions API 只收輸入費,每百萬 token 0.10 美元。
- Go 寫的機率型資料結構:Bloom filter 讓 100 萬筆資料從 64MB 變 1.24MB:為什麼你該在意:Anton Zhiyanov 解釋 Bloom filter 等機率型結構怎麼用一點誤差換大量空間,100 萬個 8 byte 字串用一般 set 約 64MB,1% 誤判率的 Bloom filter 只要 1.24MB,還附上 Go 套件 unsure。
- 用 Lean 檢查美國稅法:找到 138 個真的錯誤:為什麼你該在意:團隊用 Lean 檢查美國法典第 26 編的每個交叉引用,跑出 257 個發現,再讓 AI agent 對照官方文字確認:98 個是刻意的、21 個是誤報、138 個是真的錯,像引用已經被移動或改寫的條文。
- 給 agent 用的敏捷宣言:先一起講清楚範圍,再交給 agent 做:為什麼你該在意:作者提出 Agent First Development:先一起理解範圍、把邊界清楚的工作交給 agent、用證據驗收;五個工程師各開好幾個 agent,很可能做出五種對同一需求的理解。
- 平台團隊為什麼會失敗,AI 讓它更糟:為什麼你該在意:作者看了十年平台團隊,失敗的都走同一條路:一開始有路線圖,被事故拉去救火,半年後變成換了名字的維運團隊;他認為 AI 讓這個循環轉得更快。
- 資料中心真的會搬上太空嗎:為什麼你該在意:Musk 說兩三年內最便宜的 AI 算力會在太空,Forethought 把太空資料中心的技術和經濟可行性拆開來算,結論是時程和規模都卡在 Starship 的發射頻率。
- CBC 調查後,LinkedIn 和 Monster 下架 1,000 多則假職缺:為什麼你該在意:CBC 發現數百則 LinkedIn 和 Monster 上的職缺,實際上是把應徵者帶進一家多層次傳銷公司的招募流程;正在找工作的工程師要多留意。
其他值得關注#
- Smuggling of 1.5M AI GPUs could be the cause of Huang’s departure - Tom’s Hardware(分析師說被禁晶片流向中國)
- Daemons can now send traces to Vercel Tracing - Vercel(背景程序也能送 trace)
- Build cache size limit on Vercel increased to 5 GB - Vercel(建置快取上限調到 5GB)
- Python 3.15 now available as a Vercel Managed Image - Vercel(Python 3.15 可用)
- Inkling 2 Small now available on AI Gateway - Vercel(AI Gateway 新增模型)
- Kimi K3.1 Pro is now available in Token Pass - Vercel(Token Pass 新增模型)
顯示全部來源(還有 15 則)收合來源
- Parallel Decisions now available on AI Gateway for free - Vercel(11 月 23 日前免費)
- Shield helps technicians hand off legacy portal work with OpenAI - OpenAI(客戶案例)
- Gondola doubles revenue as its team builds more with Codex - OpenAI(Codex 客戶案例)
- Holiday Extras is rethinking what it can build with Codex - OpenAI(Codex 客戶案例)
- Actor, Judge, or Teacher? Understanding Decision Models in Long-Horizon Agents - HuggingFace Papers(長任務 agent 的決策模型研究)
- Read Less, Solve More: Token-Efficient Sparse Reading of External Content for AI Agents - HuggingFace Papers(讓 agent 少讀一點外部內容)
- Show HN: Shotoku, local-first action governance and budget caps for AI agents - Hacker News(給 agent 設預算上限)
- Show HN: Sauron, error tracking and product analytics in one self-hosted stack - Hacker News(自架錯誤追蹤加產品分析)
- Creating a self booting ZIP archive - goliath32.com(可以開機的 ZIP 檔)
- Demystifying phone unlocking tools: A technical overview - Osservatorio Nessuno(手機解鎖工具技術解析)
- Swizzle Runtime v0.1.0: 209 tok/s and 43ms TTFT on a 4GB laptop GPU in pure Rust - Dev.to(純 Rust 本機推論)
- nginx 1.31’s json_set directive rejects a bad webhook payload about 13 times faster - Dev.to(nginx 擋壞掉的 webhook)
- Light Pollution Map - lightpollutionmap.app(光害地圖)
- Got an iPhone Duo? These 9 settings make it easier to use - TechCrunch(iPhone Duo 設定建議)
- Amazon’s new Kindle Colorsoft is a premium e-reader with a premium price - TechCrunch(新 Kindle 評測)
Builder 雷達#
1. Vercel Sandbox 能裝私有 npm 套件,agent 看不到 token#
建立 sandbox 時加上 credentials: { npm: true },就會用團隊 Shared Environment Variables 裡的 npm 憑證,GitHub Packages、JFrog Artifactory 這類自訂 registry 也支援。token 留在 sandbox 外面,由防火牆幫安裝請求加上驗證,coding agent 裝得到套件卻拿不到 token。同一天 Vercel 也說 Sandbox 啟動最多快 4 倍,首爾從約 3.5 秒降到 1.05 秒。
對你的 App 代表什麼:跟今天 Cursor 的事故對照看,憑證不進 agent 的環境就是最直接的防線;你自己的 CI 或 agent 環境也可以照這個思路改。
2. Claude Code 桌面版可以自訂主題,T3 Code 同一天也能叫 agent 改介面#
ClaudeDevs 說 Claude Code 桌面版現在能用 mods 做自訂主題,改顏色、加動態背景,直接跟 Claude 描述想要的樣子就行,也有 theme-examples plugin 可以起步,這則約 20,174 讚。Theo 也在 X 上說 T3 Code 可以在 App 裡請 agent 直接改介面、即時更新,約 4,449 讚;他後來發文笑說兩邊好像同時做了一樣的東西,約 1,415 讚。
對你的 App 代表什麼:「讓使用者用一句話改 App 外觀」開始變成工具的標配。做 Flutter App 的人可以想想,ThemeData 能不能開放給 AI 改,同時保留可讀性的底線。
3. Vercel Security Review 不用先連 Vercel 專案也能掃#
Vercel 的 Security Review 現在可以掃還沒連到 Vercel 專案的 GitHub repo,預設涵蓋 Vercel GitHub App 能存取的所有未連結 repo,也可以在 Agent settings 限縮範圍。開啟後每次 push 都會自動檢查程式變更;有部署的專案則會多用部署的資訊。
對你的 App 代表什麼:你的 Flutter 或後端 repo 不放 Vercel 也能用;先挑一個 repo 開,看誤報多不多,再決定要不要全開。
4. Vercel Token Pass 一樣每月 30 美元,額度從 80 提高到 150 美元#
Token Pass 每月額度從 80 美元提高到 150 美元,價格還是每個團隊每月 30 美元,可以用在 AI Gateway 上的 Kimi K3、Kimi K3.1 Pro、GLM 5.3、GLM 5.3 Flash 和 DeepSeek V4.1 Flash 等開源權重模型。額度每期歸零不累積;用 Token Pass 專屬 key 的請求用完就停,不會超額收費。目前是 Pro 團隊的 Early Access 加購,名額有限。
對你的 App 代表什麼:「用完就停、不會超額」這點對個人開發者很重要;拿來跑 agent 的批次工作,帳單有上限。
5. Revolut 公布 10 月全球當機檢討:少了一台協調伺服器卻沒人收到警報#
Revolut 說,10 月 20 日 06:00 UTC 左右,倫敦一個 Google Cloud 資料中心(Zone B)斷電,部分資料庫沒辦法安全切換。他們的協調伺服器 5 台一組、分在 3 個 zone,至少 3 台同意才能決定誰是主資料庫;有些組在斷電前就少了一台卻沒有警報,Zone B 再掛 2 台後只剩 2 台,選不出新的主資料庫。刷卡在 12:40 UTC 恢復,App 和轉帳從 15:45 UTC 開始恢復,全部服務 17:15 UTC 回來。Gergely Orosz 在 X 上整理重點,約 856 讚;levelsio 也拿這件事說大公司一樣會犯低級錯,約 480 讚。
對你的 App 代表什麼:「少一台還能跑,所以沒人發現」最可怕。你的後端如果有 replica 或備援,記得對「備援本身壞掉」也設警報。
6. GitHub Actions 鎖定檔正式推出,連間接依賴的 commit 都固定住#
InfoQ 報導 GitHub 在 10 月 28 日讓 Actions 工作流依賴鎖定檔正式可用,免費版也能用。.github/workflows/actions.lock 會記下直接依賴和複合 Action 間接依賴的 commit,runner 照檔案執行,就算標籤或分支後來被改也不受影響。工具是 gh actions-lock 這個 CLI 擴充,有驗證模式可以放進 CI 當檢查;Dependabot 升級時會在同一個 PR 一起更新鎖定檔。GitHub 也講明了限制:鎖定檔只保證跑的是你鎖的 commit,不保證那個 commit 安全。另外 pull_request_target 從 12 月 2 日起預設會被擋。
對你的 App 代表什麼:建議先從發版、部署這類權限高的 workflow 開始鎖,Dependabot 的 PR 不要開自動合併,那一關就是你審查依賴的地方。
社群在吵什麼#
1. AI 都會寫程式了,為什麼軟體還是一樣爛?#
Jonathan Blow 的影片在 HN 拿到約 451 分、651 則留言。回覆最多的留言說,做軟體最難的一直是決定什麼值得做、怎麼建模和設計,寫 code 反而簡單,而這部分 LLM 沒有進步;另一派說 AI 寫程式真的好用也才最近半年,兩年前很爛、一年前不穩,現在 Claude 常常一次就對;也有遊戲開發者反駁,過去三年高品質的獨立遊戲明顯變多。Theo 在 X 上的熱門貼文則說,軟體整體會因為 AI 變得更穩定,約 3,915 讚。爭點在:AI 讓寫程式變快,有沒有讓軟體變好。
2. 輝達被指刻意製造缺貨:投資新創、再讓它們買自家 GPU#
這則在 HN 衝到約 1,009 分,原文 TechPowerUp 擋自動讀取,所以這裡連 HN 討論。回覆最多的留言說,大家沒聽過這種「循環融資」的平凡解釋:供應鏈卡住、輝達知道庫存一定賣光,與其漲價,不如投資客戶;也有人說一年前就知道輝達在做循環融資;有老玩家想起 GameWorks、PhysX 和 EVGA 退出市場的舊帳;還有人提醒這是第三手轉述,原始來源是 WSJ。爭點在:這是正常的商業策略,還是在操縱市場。
3. 價值 1,140 萬美元的輝達硬體在運送途中消失#
FreightWaves 報導,6 個棧板的輝達硬體 8 月 29 日在奧克蘭被一台貼著食品運輸公司標誌的卡車載走,要送去 Fort Worth,追到聖貝納迪諾郡就跟丟了,奧克蘭警方正以重大竊盜案調查。HN 討論約 378 分;有人問這金額到底算不算多;有人說這些公司錢多到不行,為什麼還用一般貨運,貨常常最後跑到中國;也有人只回一句:快去找唐老大。爭點在:這是單純的貨運竊案,還是晶片走私的一環。
4. Haskell 社群的技術願景:新手上手體驗要當標竿#
Haskell Discourse 上的提案在 HN 約 225 分、152 則留言。回覆最多的留言問,Haskell 精簡又嚴格,為什麼沒在 AI 時代流行,嚴格的語言不是最適合讓 agent 反覆修正嗎;也有人說希望 Haskell 能像 JavaScript 一樣什麼平台都能寫;還有人反駁「每個工具只做一件事」的 Unix 原則,說 Rust 好上手正是因為 Cargo 什麼都包。爭點在:嚴格的型別系統在 agent 時代是優勢,還是門檻。
中文技術圈#
1. AI趨勢周報第294期:AI Agent不只要會看圖,Google新Benchmark直接考專業工作實戰#
(iThome):Google DeepMind 和 Artificial Analysis 推出 MKA 基準,200 個任務涵蓋 83 種職業,每項模擬專業人士 3 到 8 小時的工作;Claude Fable 5.2 以 57% 居首,Gemini 4 Carbon 54% 第二,但成本約只有六分之一。
2. 模型更新,指令也要更新!Claude Code 可用 /doctor prompt-audit 檢查 CLAUDE.md 與 skills 裡過時的舊提示詞#
(INSIDE):這個指令會掃 CLAUDE.md、skills、agents 和 commands,找出為舊模型寫的提示、失效路徑和互相矛盾的規則,先出報告,確認後才改;9 月 25 日隨 v2.1.283 推出。
3. AI 自动写 PR,模型反而最简单:Inkitt 如何应对 Webhook 重复、CI 失败与合并冲突#
(InfoQ 中文):Inkitt 用狀態機編排短命的 agent 容器,從 Slack、Linear 或 API 觸發,自動做小型低風險變更到草稿 PR,每天都在用;agent 只拿短期憑證,git diff 檢查限制能改的路徑。
4. 从提效到扩能:AI 驱动小团队的能力突破与组织演进|AICon北京#
(InfoQ 中文):AICon 北京的整理:模型決定 agent 能做什麼的上限,工具串接、執行環境、回饋迴圈和權限控管決定能不能上線;企業開始在意驗收標準和風險。
5. AI coding agent 紅了後對公司的影響觀察#
(PTT Soft_Job):原 PO 說公司內部報告比較導入 AI 前後的 PR 合併數、rollback 和事故數,結果產出增加,事故數也差不多等比例增加;oncall 的事故分流可以全自動,但事故也變多了。
6. 【Gartner 2027 十大科技趨勢報告】AI 開發工具引爆軟體極度豐富,2030 年 80% 新軟體將轉為「用完即拋」#
(TechOrange 科技報橘):Gartner 預測,在生成式 AI 和 vibe coding 推動下,到 2030 年領先企業有 80% 的新應用會變成「用完即拋」的短期架構,SaaS 訂閱疲勞也是原因之一。
7. AI 代理進駐銀行,美國監理機關要求:能追蹤、能稽核、能關機#
(科技新報):美國銀行監理機關關心銀行能不能追蹤、稽核並在必要時關掉 AI 代理,以及權限邊界和誰負責核准;目前定位是資訊蒐集,還不是新規範。
8. 微軟全球當機,傳真機、電話、藍牙成企業救命三寶#
(科技新報):微軟這次中斷超過 24 小時,台灣有金融機構改用傳真確認交易,另一家甚至取消一筆債券買回交易;日本部分政府機關請民眾改用電話、傳真或郵寄。
9. GovTech月報第58期:國網中心擬擴充TAIWAN AI RAP模型微調服務;歐洲央行將在2027年試點驗證數位歐元的實境支付能力#
(iThome):國網中心的 TAIWAN AI RAP 平台要新增模型微調服務,讓使用者用自己的資料調模型,之後也規劃提供概念驗證環境;平台 2025 年開始試營運。
10. OpenAI 傳向國會表態支持 3 項對中管制法案,限制中國取得 AI 晶片與製造設備#
(INSIDE):Bloomberg 引述知情人士說,OpenAI 本週向國會確認支持 Chip Security Act、MATCH Act 和 AI OVERWATCH Act,這批法案在輝達風波後聲勢升高。
11. 營業利益翻倍、毛利率 61.3% 創新高,Appier 第三季再上調全年財測#
(INSIDE):Appier 第三季營收 139 億日圓、年增 21.8%,營業利益 21 億日圓、年增 104.7%,毛利率 61.3% 創新高,連續第二季上調全年財測。
12. 研究生如何用 AI 辅助完成一篇综述:我的科研写作工具与实践经验#
(少數派):作者用一篇已被期刊接受的綜述當例子,分享怎麼把 AI、Zotero、Keynote 和 AI agent 用在選題、找文獻、整理證據和投稿前檢查,也標出哪些地方一定要人工核對。
13. 最近做了一个运行在 iPhone 的 agent#
(V2EX):作者做了一個在 iPhone 上跑的 agent,可以掛本機 Linux、遠端 Linux 和沙箱環境讓 agent 做事,正在 TestFlight 內測,留言有人回報 SSH 環境存不了。
14. 廣達梁次震看 AI 後市:無懼黃仁勳風波與政策變數,投資建設「箭在弦上」#
(科技新報):廣達副董事長梁次震兩度說「不擔心」黃仁勳風波影響台灣供應鏈,認為輝達推起來的投資動能已經成形,AI 不會因為單一事件改變方向。
開源精選#
今天的新 repo 偏工具和本機:DeepSeek 官方的純前端聊天範例、自架影音管理、給 agent 用的瀏覽器,還有一份 190 行的 DeepSeek V3 教學實作。星數以 GitHub API 當日查證為準;iOS 系統改機、越獄和遊戲重編譯類的 repo 已排除。
1. deepseek-ai/chat-demo#
TypeScript | 1,715 stars
DeepSeek 官方的靜態聊天範例,不需要後端,瀏覽器直接連 DeepSeek API;有多對話、串流、深度思考、搜尋、附件、語音和 Markdown/KaTeX/Mermaid,API key 存在瀏覽器 localStorage,MIT 授權。
2. apex-compute/ANR#
C++ | 1,812 stars
Apex Compute 的神經渲染工具,主打遊戲的 frame generation,超解析度和光追降噪即將 beta;附錄製工具可以跟 DLSS、FSR、XeSS 比較,支援 NVIDIA、AMD 顯卡和 Steam Deck。
3. HolyArrs/HolyArrs#
Go | 1,177 stars
自架的影集、電影、音樂管理 App,一個取代六個工具,下載約 16.1MB、閒置約 95MiB 記憶體,用 Docker Compose 部署,AGPL-3.0 授權。
4. paul-nameless/agweb#
Swift | 152 stars
給 coding agent 用的 macOS 瀏覽器,用 WebKit 做,視窗永遠不搶焦點,agent 從 shell 操作,你在儀表板看所有 agent 的分頁;閒置分頁會暫停,MIT 授權。
5. Vaibhaav-Tiwari/deepseek-v3-jax#
Python | 73 stars
用 190 行純 JAX 實作 DeepSeek V3 的 MLA、DeepSeekMoE、無輔助損失負載平衡和 MTP,在 MacBook Air 上從零訓練,附圖解文章,MIT 授權。
影音精選#
1. Theo:實際天天用 Gemini 4 Carbon 之後,比我想的還糟#
頻道:Theo (t3.gg)
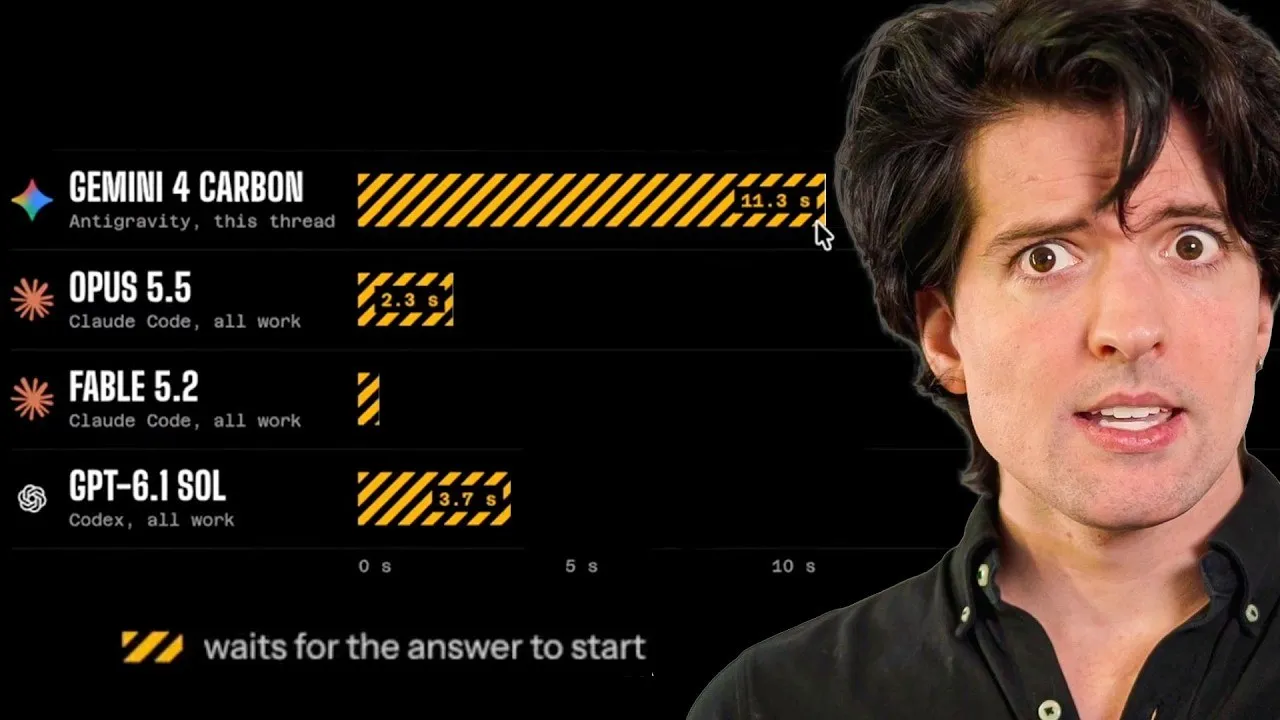
為什麼你該在意:你在挑 agent 要接哪個模型時,跑分之外的延遲和快取穩定度一樣要看,這集是很具體的實測抱怨。
- 要點 1:他說自己的資料顯示,Gemini 4 Carbon 在日常工作裡一直慢大約 5 倍,Artificial Analysis 很多任務是單輪,換成多輪的 agent 工作就差很多
- 要點 2:他抱怨寫進快取後再讀,大約 30% 機率讀不到剛寫的快取,有時讀到 30 分鐘前的,有時直接失敗
- 要點 3:他也不滿 Google 把推理強度放進模型名稱,而不是像其他家用獨立欄位,搞亂了他們的分析
2. Dwarkesh Patel:遞迴式自我改進已經開始了#
頻道:Dwarkesh Patel
為什麼你該在意:常聽人說 AI 研究會自己加速,這集是 Dwarkesh 解釋他為什麼三個月內大幅改變看法。
- 要點 1:他說今年初還覺得超級智慧至少要十年,最近三個月改成認為只差幾年、甚至幾個月,就會有跟頂尖人類一樣會做 AI 研究的 AI
- 要點 2:他引用 METR 在 Anthropic 內部待三個月的結論:Anthropic 在範圍明確的任務上,AI 進展速度是一年前的 2 倍
- 要點 3:他也拿 Transformer 當例子,說核心元件當時都不是新東西,問題是為什麼沒人更早做出來
3. 20VC:估值 70 億美元、要挑戰輝達的 AI 晶片新創 Fractile#
頻道:20VC
為什麼你該在意:今天輝達的新聞很多,這集從挑戰者的角度講推論晶片和 neocloud 的生意。
- 要點 1:Fractile 剛完成 7.2 億美元 C 輪,估值 70 億美元,由 Thrive、Founders Fund、Lightspeed 和 Redpoint 參與
- 要點 2:創辦人 Walter Goodwin 說,十年後大家花在跑模型上的錢會遠多於現在,前沿智慧還沒有變成大宗商品
- 要點 3:他舉 Fluidstack 為例,說第一個離開輝達、改部署 Google TPU 的 neocloud 今年表現非常好
今日觀察#
今天先做的是查權限。我會把 Supabase 和 Firebase 每張表的讀取規則再看一次,AI 生的 migration 特別仔細看,用匿名 key 讀得到的就當作已經公開。
再來是盤點 key。Cursor 的事讓我想起來,自己也把不少 token 交給外部服務過,今天先列一張清單,能縮權限的縮,能綁來源的綁。
Project Zero 把公開期限縮到 30 天,等於提醒我推更新的速度要跟上。強制更新的門檻和 Remote Config 開關我會先準備好。
Claude Code Projects 我會拿一個跨 Flutter 和後端的改動來試,但 PR 還是自己看。No AI Slop 宣言裡「同一個錯出現兩次就改系統」這句,我會直接寫進 skill。
最後是 FAA 和 Revolut 給的提醒:週五下午不推大改動,備援壞掉也要有警報。這兩件我今天就加進部署檢查清單。