沒人檢查寄件人
ChatGPT 帳號被一個分享連結接管;Linux TCP 漏洞 CVSS 9.8,RHEL 還沒有修補
每天花 1% 的時間,掌握科技脈動。
今日金句#
“I was looking at an enshittified wall of slop.” 「我看到的是一整面被劣化的垃圾內容。」 — Andrej Karpathy, 前 Tesla AI 負責人、前 OpenAI 研究員(HackerTube 發文)
“The underlying bug is not specific to MPTCP.” 「這個 bug 本身並不限於 MPTCP。」 — Go Security Team, Go 語言安全團隊(引自 Atlas Security)
“A bit cheap for a vulnerability this serious.” 「對這種嚴重度的漏洞來說,有點便宜。」 — Simon Willison, Datasette 作者(評 5,000 美元賞金)
今日主軸:沒人檢查寄件人#
Parameter Labs 用一個公開的 ChatGPT 分享連結,讓受害者一點開就在自己的登入狀態裡執行攻擊者的 JavaScript。起點是 MathLive 的鍵盤接收程式,origin policy 設成 none,沙盒裡的 HTML Preview 因此能把 HTML 塞進主頁面。Linux 的 TCP 漏洞 CVE-2026-98432 在 10 月 11 日和 15 日就進了上游修補,Ubuntu 的追蹤頁到 10 月 31 日還標 Vulnerable,RHEL 8、9、10 也還沒有修補版本。Jepsen 測 ParticleDB 找到 96 個問題,首頁寫「formally proven」,測試期間卻拿不到 TLA+ 規格。三件事的共通點是宣稱的保護和實際有人檢查的東西之間差了一層,我的判斷是這一層平常沒人驗,所以才輪到外部研究者先找到。
必讀#
- Jepsen 測 ParticleDB:96 個問題,預設模式還是會丟掉已提交的寫入 — Lobste.rs
Dev - Karpathy 叫 Opus 5.5 做了一個 YouTube:只收 Hacker News 推薦過的 6,454 支影片 — Hacker News
Tools - DeepSeek 開源 dsh-superagent:只在被要求或規則允許時才動手的 GitHub coding agent — GitHub
AI - matklad:公開函式不要呼叫其他公開函式 — Lobste.rs
Dev - Linux TCP use-after-free CVE-2026-98432:CVSS 9.8,Ubuntu 與 RHEL 還沒有修補核心 — Hacker News
News - Parameter Labs 用一個分享連結接管 ChatGPT 帳號,OpenAI 付 5,000 美元賞金 — Hacker News
AI - Arca 的 AI 負責人談 agent 做跨天的金融工作:持久記憶與自製 harness — Latent Space
AI - Kluever Maneuver:修 bug 拆兩個 commit,先寫一個會通過的錯誤行為測試 — Lobste.rs
Dev - Pragmatic Engineer:Anthropic 的一個團隊拿掉了 coding 面試 — Pragmatic Engineer
AI - Google 承認 AI Mode 拉低搜尋營收,股價單日跌 15%、約 5,000 億美元市值蒸發 — Latent Space
AI - Scribd 資料外洩:用戶信用卡末四碼、到期日與付款紀錄被存取 — Hacker News
News - Jülich 研究團隊查出電網每 60 秒一次的頻率下降:是大型電池儲能系統在檢查電量 — Lobste.rs
News
1. Jepsen 測 ParticleDB:96 個問題,預設模式還是會丟掉已提交的寫入#

Kyle Kingsbury 測了 ParticleDB 1.1.4 到 1.1.18.11.rc-22,找到 96 個問題,從當機、死結、資料遺失,到「WHERE 4 = 5」回傳資料、刪不掉的半隱形資料列。大部分問題只要單一伺服器、單一用戶端、不注入任何故障就能重現。到 rc-22 時只剩 10 個沒解決,但預設的 occ 交易模式仍會丟掉已提交的寫入,最強的 serializable 設定還會出現 Lost Update。這份研究由 Orkes 出資,Orkes 說 1.1.19-rc.13 已修掉剩下的問題。
- ParticleDB 首頁宣稱「formally proven」並附 TLA+ 證明,Jepsen 合作期間拿不到任何 TLA+ 規格
- 測試只涵蓋單節點;Raft 複製功能只在企業雲端版,Orkes 給的版本不支援
💡 為什麼重要:拿 ParticleDB 當 AI agent 狀態儲存的團隊,預設的 occ 模式在 rc-22 仍會丟寫入,升級前先跑自己的一致性測試。
🔗 閱讀原文 | 來源: Lobste.rs
2. Karpathy 叫 Opus 5.5 做了一個 YouTube:只收 Hacker News 推薦過的 6,454 支影片#

Karpathy 週五晚上 11 點打開 YouTube,看到一整面誇張縮圖和重複主題的推薦,週六早上就交給 Opus 5.5 做一個自己的版本。Opus 下載整份 Hacker News 留言,用 Sonnet 跑 workflow 濾掉垃圾,剩下 4 萬則推薦 YouTube 影片的留言,整理成 2007 到 2026 年、150 個主題、6,454 支影片,包成 YouTube 介面後上線 hackertube.org。他說整件事約兩小時。
- 縮圖改用影片 50% 位置的畫面,不用上傳者設定的縮圖
- ForYou 推薦不需要帳號,狀態只存在瀏覽器 session
- 站上提供資料匯出,可以直接交給自己的 agent 做另一個版本
💡 為什麼重要:想做自己的內容推薦站的人,這篇給了完整流程:留言資料、LLM 過濾、前端、VPS,兩小時走完一輪。
🔗 閱讀原文 | 來源: Hacker News
3. DeepSeek 開源 dsh-superagent:只在被要求或規則允許時才動手的 GitHub coding agent#
dsh-superagent 是針對單一 GitHub repo 的主動式 coding agent,包成 DeepSeek Harness 的 bundle。它監聽 GitHub,也可選擇接 Feishu;有被允許的人要求時,它開一個 work item,在自己的 session 和目錄裡做事,再回到原本的對話,例如送出 pull request。網頁面板只顯示需要人處理的事。專案 2.9k stars、250 forks,MIT 授權,只有一個 commit。
- README 開頭註明這是研究原型,不是 DeepSeek 正式產品,大量工程由 coding agent 完成
- 設計原則寫成「用最少的人類注意力,給最多的價值」:只在被要求或團隊寫的規則允許時行動
💡 為什麼重要:想把 agent 接進團隊 GitHub 流程的人,可以直接讀它的 docs 看「什麼時候該打擾人」是怎麼定規則的。
🔗 閱讀原文 | 來源: GitHub
4. matklad:公開函式不要呼叫其他公開函式#

matklad 提出一條小規模的經驗法則:寫模組時,若公開函式 foo 的一部分工作已由另一個公開函式 bar 處理,DRY 本能會要你在 foo 裡呼叫 bar(),但這通常之後會出問題。他的建議是抽出一個私有函式,讓 foo 和 bar 都呼叫它。他自己也承認想不出一個好的具體範例,請讀者先相信這個說法。
- 範例用 Zig 語法,把 foo() 呼叫 bar(.{ .frobnicate = true }) 改成兩者共用私有 helper
💡 為什麼重要:維護函式庫公開 API 的人,這條規則決定 bar 之後改參數時會不會連帶動到 foo 的行為。
🔗 閱讀原文 | 來源: Lobste.rs
5. Linux TCP use-after-free CVE-2026-98432:CVSS 9.8,Ubuntu 與 RHEL 還沒有修補核心#
Atlas Security 整理 Linux IPv4 TCP 握手階段的遠端 use-after-free。上游穩定版核心在 10 月 11 日和 15 日修掉,修補版本是 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10 和 7.3,漏洞最早可回溯到 4.4。到 10 月 31 日下午 5:15,Ubuntu 追蹤頁每個版本仍標 Vulnerable,Red Hat 在 10 月 30 日調成 Critical,RHEL 8、9、10 列為受影響且沒有修補。Amazon Linux 已修完,AlmaLinux 的修補核心在測試中。
- 回報者是 Anthropic 的 Xinyang Ge;Anthropic 說 Claude 寫出了針對有 multipath TCP listener 的伺服器的遠端 root exploit,尚未公開
- Go 1.24 起預設為 listen socket 開 MPTCP;Go Security Team 說這個 bug 不限於 MPTCP
- 可用
ss -Mlnp和sysctl net.mptcp.enabled檢查
💡 為什麼重要:跑 Go 服務又用 Ubuntu 或 RHEL 核心的維運人員,現在就要檢查 MPTCP listener,並套用 Red Hat 提供的 nftables 緩解設定。
🔗 閱讀原文 | 來源: Hacker News
6. Parameter Labs 用一個分享連結接管 ChatGPT 帳號,OpenAI 付 5,000 美元賞金#

Parameter Labs 在 ChatGPT 的 HTML Preview 與圖表功能之間找到一條攻擊鏈。圖表載入的 MathLive 會在主頁面裝一個接收鍵盤設定訊息的 listener,它的 origin policy 是 none,任何網址都能送訊息,鍵盤版面又允許放 HTML。沙盒裡的 Preview 因此能把 HTML 塞進主頁面,插入一個沒有沙盒限制的 iframe;CSP 只擋 inline script,但白名單裡有 YouTube,oEmbed 端點可以把 JavaScript 反射回來執行。受害者只要打開攻擊者公開分享的對話,就能被讀取私人對話並外送資料。
- OpenAI 10 月 26 日修補,列為 P1
- Simon Willison 的評語:5,000 美元賞金對這種嚴重度「a bit cheap」
- 全程不需要受害者安裝 App、貼程式碼或開開發者工具
💡 為什麼重要:做「讓使用者貼 HTML 預覽」功能的人,沙盒之外的 postMessage 接收端是下一個要審的地方。
🔗 閱讀原文 | 來源: Hacker News
7. Arca 的 AI 負責人談 agent 做跨天的金融工作:持久記憶與自製 harness#

Latent Space 在 AI Engineer New York 訪問 Arca 的 AI 負責人,26 分鐘的 podcast,談持久記憶、自製 harness 的好處,以及橫跨數天的 agent 工作流程。節目標題的意思是 agent 會主動去提示人,而不是等人下指令。
- 主題包含持久記憶、custom harness、跨日 agentic workflow
💡 為什麼重要:在做長時間執行 agent 的人,可以聽金融業實際怎麼讓 agent 跨天保留狀態。
🔗 閱讀原文 | 來源: Latent Space
8. Kluever Maneuver:修 bug 拆兩個 commit,先寫一個會通過的錯誤行為測試#

作者提出一個修 bug 的做法:第一個 commit 寫一個「通過」的測試,記錄現在的錯誤行為;第二個 commit 修 bug,同時把測試改成正確的預期。理由有兩個:能證明修正真的改變了行為,而且 CI 在每個 commit 都是綠的。傳統作法把測試和修正放同一個 commit,萬一測試在修正前就已經通過,這個修正其實沒生效,測試反而給人錯誤的信心。
- 範例:add(2, 2) 先斷言等於 5,修正後改成等於 4
- 第二個範例是年齡檢查的 off-by-one:
18 <= age_in_years改成18 <
💡 為什麼重要:用 PR 審查 bug 修正的人,兩個 commit 讓審查者能單獨看到「測試在修正前確實是紅的」這件事。
🔗 閱讀原文 | 來源: Lobste.rs
9. Pragmatic Engineer:Anthropic 的一個團隊拿掉了 coding 面試#
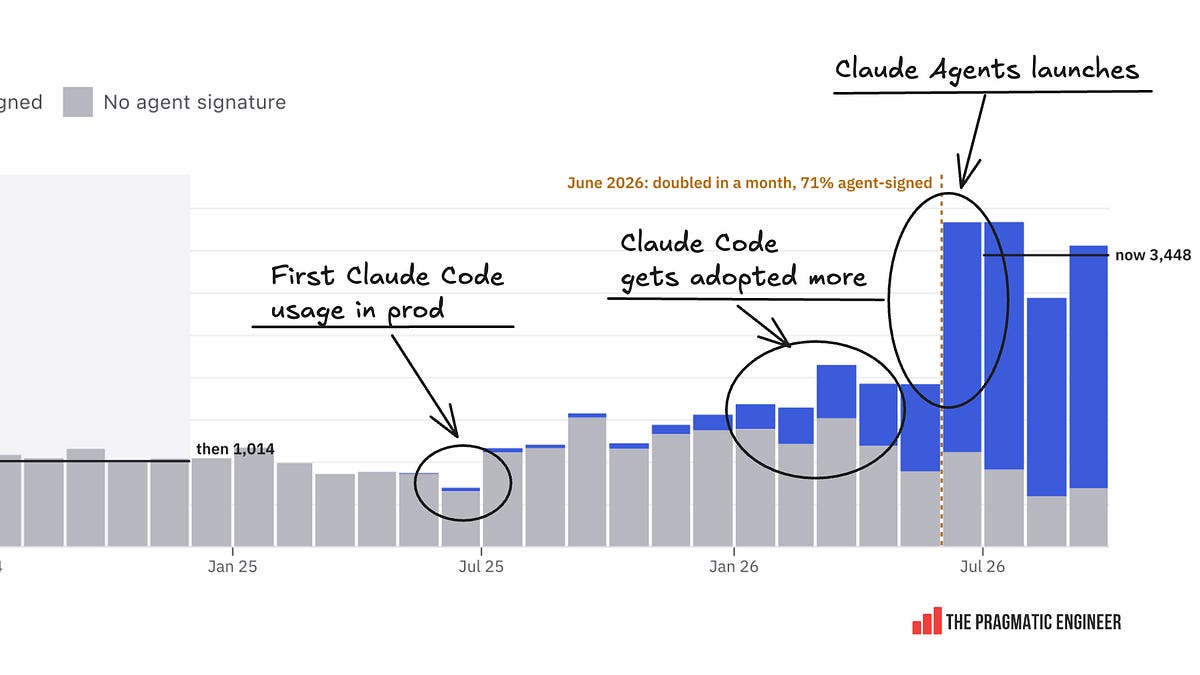
曾帶領 Claude Cowork 和 Claude Desktop 的 Anthropic hiring manager Felix Rieseberg 透露,他們不再對軟體工程職缺考寫程式題。Gergely Orosz 指出,這個團隊從 DSA 面試得不到任何訊號,所以從招募流程移除,公司其他團隊和其他 AI 原生新創可能跟進。同一期還有 incident.io 每位開發者每月的 AI 支出從 8 月的 4,500 美元降到 1,600 美元、Amazon 把 AI 使用納入 SDE 與 SDM 的期望,以及 Microsoft 向 60,000 名員工提供離職方案。全文需付費訂閱,這裡只依公開的導言整理。
- Amazon 發現 AI 使用量與生產力有相關,才把它寫進工程師職級期望
- Microsoft 的離職方案條件不算誘人,Gergely 預期接受的人數是數千而非數萬
💡 為什麼重要:正在招工程師的主管,這一期是目前最具體的「面試該換成什麼」的參考點。
🔗 閱讀原文 | 來源: Pragmatic Engineer
10. Google 承認 AI Mode 拉低搜尋營收,股價單日跌 15%、約 5,000 億美元市值蒸發#
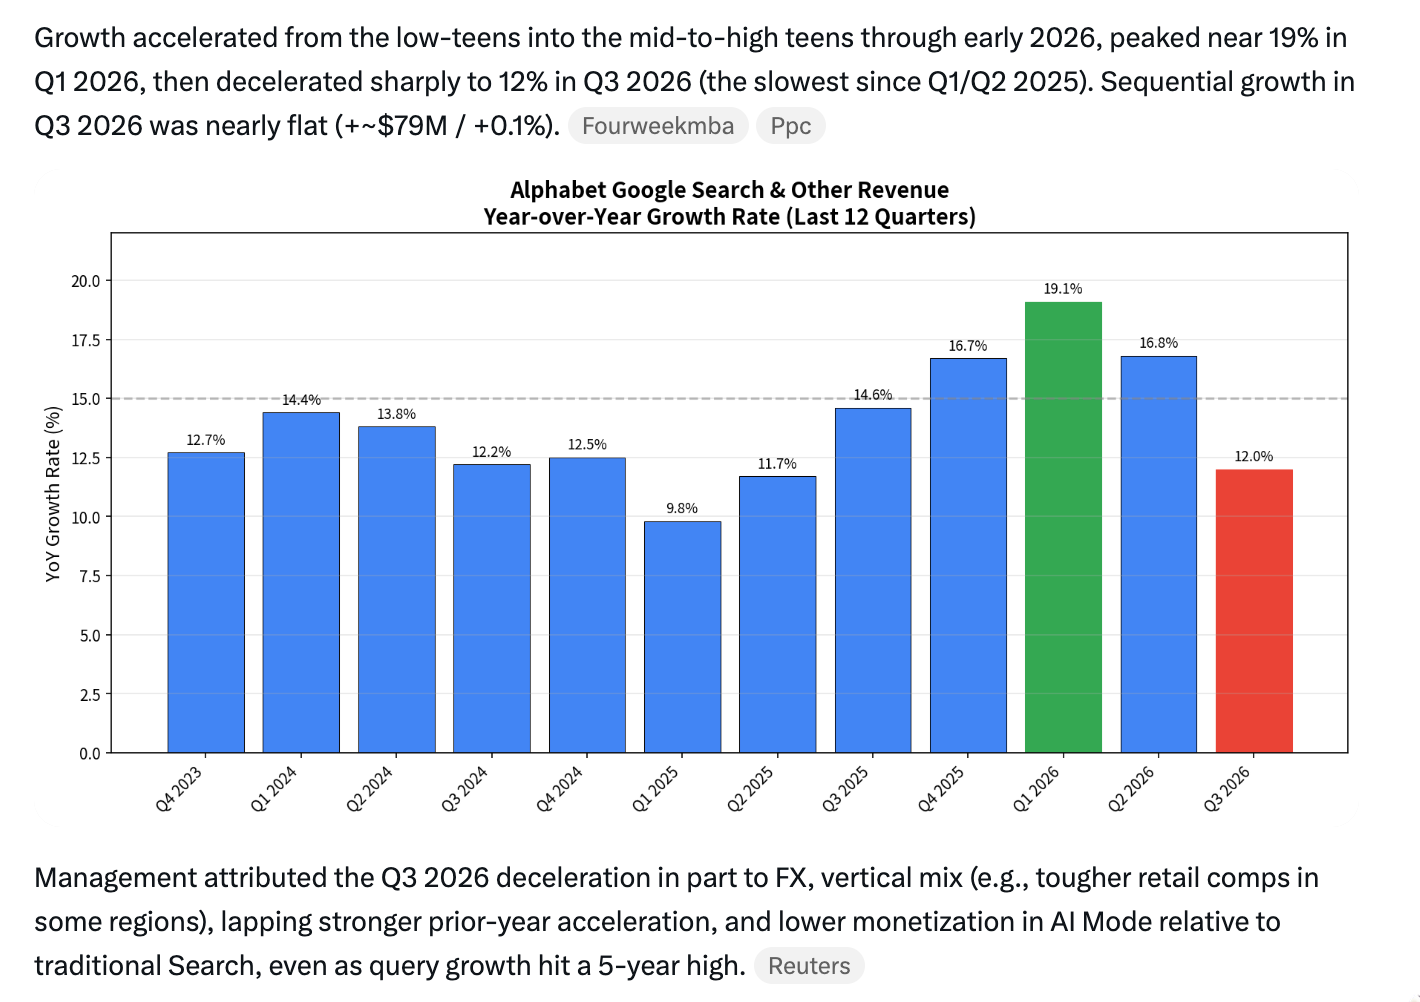
AINews 這期標題寫 Google 承認 AI Mode 傷害搜尋營收,並記下 15% 的跌幅、約 5,000 億美元市值,是 2004 年 IPO 以來最大單日跌幅。文中引用的說法是:AI Mode 查詢量強勁成長造成了影響,因為 AI Mode 的變現能力較低。Google 沒有把 AI Mode 拆出來揭露,所以影響多大無法從財報直接算出。
- 引述原文:「strong growth in AI Mode queries had an impact because of the lower monetization we were seeing in AI Mode」
💡 為什麼重要:靠搜尋流量吃飯的網站,Google 自己都說 AI Mode 變現較低,流量與廣告價格都要重新估。
🔗 閱讀原文 | 來源: Latent Space
11. Scribd 資料外洩:用戶信用卡末四碼、到期日與付款紀錄被存取#

Hacker News 上一位用戶貼出 10 月 26 日收到的通知信:Scribd, Inc.(旗下有 Scribd、Slideshare、Everand 和 Fable)說有未經授權的第三方可能存取了某個系統裡的用戶資料。可能被看到的有 email、信用卡末四碼與國別、發卡機構、到期日,以及付款紀錄(不含信用卡完整資料)。Scribd 說沒有證據資料被濫用。貼文 337 分、121 則留言,發文者說當時其他地方沒有相關報導。
- 通知信由 Epiq 代 Scribd 寄出,提醒小心冒充 Scribd 的釣魚信
💡 為什麼重要:Scribd 或 Everand 的訂閱者,接下來會收到冒充官方的釣魚信,信用卡到期日已在外面。
🔗 閱讀原文 | 來源: Hacker News
12. Jülich 研究團隊查出電網每 60 秒一次的頻率下降:是大型電池儲能系統在檢查電量#

德國最大輸電業者 Tennet 多年觀察到歐洲電網頻率每 60 秒短暫下降一次。Dirk Witthaut 帶領的 Jülich 團隊,與科隆大學和 KIT 合作,在 Nature Energy 發表結果:原因是許多大型電池儲能系統每分鐘檢查一次電量,造成可量測的用電波動。他們在 Jülich 園區 80 個地點裝量測點,在大型電池儲能系統所在的位置看到同樣的週期。這個現象不限歐洲,全球都有。
- 這類電力檢查沒有統一標準,Witthaut 推測多數電池廠商覺得 60 秒是合理的間隔
- 研究者提到這種波動可能加速渦輪磨損
💡 為什麼重要:電網與儲能系統的設計者,把各家電池的檢查時間錯開,就能避免同時一起用電的尖峰。
🔗 閱讀原文 | 來源: Lobste.rs
推薦閱讀#

- Simon Willison:datasette-llm 0.1a9 會自動沿用 LLM 的預設模型 — datasette-llm 現在會抓 LLM 所用的預設模型,所以用 Datasette Agent 不必先手動設定預設模型。
- Lenny:Community Wisdom 304,PM 被打斷最多的來源與如何用案例面試初階 PM — 社群精選整理 PM 最常被什麼打斷,以及用案例研究面試初階 PM 的做法。
- OpenAI:讓網站用 robots.txt 表達 AI 訓練偏好 — OpenAI 將遵循共用的 robots.txt 訊號,讓網站營運者向參與的供應商表達 AI 訓練偏好。
- NVIDIA 在 Hugging Face 發表 nemotron-halloween — NVIDIA 在 Hugging Face blog 的 nemotron-halloween 文章,原文沒有提供摘要,內容請讀原文。
- TechCrunch:資料中心成了期中選舉議題,連布魯克林也不例外 — 選前五天,布魯克林一場期中選舉派對上,從市議員的爐邊談話到對民主黨的辯論,話題都繞回 AI 與資料中心。
- Cloudflare:追蹤 eMudhra 弱金鑰的利用與修補狀況 — Cloudflare 追蹤 eMudhra 弱金鑰被利用與各方修補的進度,延續 10 月 29 日日報提過的那起憑證機構事件。
- OpenAI 據報調降新一輪募資目標 — TechCrunch 報導 OpenAI 降低新一輪募資的目標金額,原文摘要未提供更多細節。
- Apple CEO:不想為了 AI 而出貨 AI — Apple CEO 表示公司不想「為了 AI 而出貨 AI」。
- The Verge:幣安 CEO 說被盜資產已補回九成 — 幣安 CEO 說被盜資產有 90% 已被「replenished」。
- Stratechery Sharp Tech:Anthropic 的 S-1,以及對 Meta 與 Muse 的意義 — Sharp Tech 影片節目討論 Anthropic 的 S-1 文件。原文為付費內容,這裡只依標題列出。
- Vitalik:數位極簡主義 — Vitalik Buterin 10 月 31 日發表的文章,談數位極簡主義。
- Talos:惡意程式用 LLM 依「身價」替受害者排序 — Cisco Talos 的文章,標題指出有惡意程式用 LLM 評估受害者的價值並排定優先順序。
- ByteByteGo:Uber 如何建一個讓 AI agent 存取工具的 gateway — ByteByteGo 整理 Uber 讓 AI agent 取用內部工具的 gateway 設計。
- Latent Space:為什麼 agent 愛用 Supabase — Latent Space 的 Supabase 專題。
- Pragmatic Engineer:Titus Winters 談 Google 的軟體工程與 CS 教育 — Pragmatic Engineer 對談 Titus Winters,主題是 Google 的軟體工程與 CS 教育。
中文技術圈#
- InfoQ 中文:每天上千萬次建立,Agent Sandbox 為什麼成為新的算力形態? — 影片節目,談 Agent Sandbox 每天被建立上千萬次的需求。
- InfoQ 中文:如果 AI 幻覺也有預算,超支之後該怎麼辦? — 文章,從「幻覺預算」的角度談超支後的處理。
- InfoQ 中文:AI 程式導師挑戰低階 Android 手機,Python 與 SQL 直接在瀏覽器執行 — 文章,介紹不靠伺服器、在低階 Android 手機瀏覽器內跑 Python 和 SQL 的 AI 程式導師。
- 科技新報:牛津研究主張把「幸福感」列為 AI 政策第三大核心 — 牛津大學研究人員呼籲,歐盟推動 AI 政策時,除了經濟成長與降低風險,也應把民眾幸福感納入評估標準。
- 科技新報:半對抗式訓練,讓 AI 心理輔助更貼近真實 — 研究指出,傳統訓練多讓兩個 AI 人格分別扮演治療師與個案,並處在高度合作的互動中,新研究改用半對抗式訓練。
- 科技新報:旺宏前三季大賺逾一個股本,Q3 毛利率破 70% — 旺宏前三季獲利超過一個股本,第三季毛利率突破 70%,創歷史新高。
- 阮一峰科技愛好者周刊第 417 期:不要讓 AI 代表你 — 第 417 期週刊,標題為「不要讓 AI 代表你」。
開源精選#
patch-gg/pixelfx — JavaScript | ⭐ 1.5K 244 個像素風特效,每一個都是一小段程式碼,另附一個 Claude Code skill 讓你做自己的。
影音精選#
My last video about ai harnesses#
2026-10-30 · Theo (t3.gg)
Theo 說網路上找不到一份講清楚 harness 到底是什麼的資料,所以拍了這支,起因是他先前一則說「harness 不重要」的推文被人吐槽。這支影片由 Vercel 贊助。
- harness 會告訴 LLM 一組特殊語法,LLM 照語法回應,harness 就去讀檔、改檔、推上 GitHub、跑指令或存取記憶
- 出貨一個 tool 就是出貨程式碼,可以是 TypeScript、JavaScript、Python,甚至三行 bash 呼叫外部 API
- 他的說法:MCP 是 bindings,不是程式碼
David Tisch: Why No Manager Wants to Stay Small & Why Competing with Mega Platforms is a Losing Game#
2026-10-31 · 20VC
Box Group 創辦人 David Tisch 談早期投資。Box Group 是過去十年最好的種子基金之一,早期投過 Cursor、Baseten、Clay,目前有一支 2.75 億美元的種子基金和一支 2.75 億美元的機會基金。長影片,以下依跨全片取樣的逐字稿整理。
- 他說疫情後種子市場更有效率:競爭激烈的案子過去是 3 到 5 份 term sheet,現在可能 10 到 15 份
- 他認為 lean startup 是假的,並說後續輪次的投資權是靠表現換來的
- 節目主持人說他一向質疑 Tisch 的低持股、高分散模式,這集承認自己錯了
OpenAI at $1.25 Trillion Is a Bargain?#
2026-10-30 · 20VC
Jason Lemkin 認為 OpenAI 是 AI 領域最被誤解的投資標的之一:在 1.25 兆美元的估值,他會把基金的 20% 放進去,並主張光這筆投資就可能還清整支基金。
- 他的論點是市場正處於短暫的恐慌,OpenAI 的模型已經補上競爭差距
- 他拿 Anthropic 在約 1,830 億美元估值那輪的錯價做對照
今日觀察#
Parameter Labs 的 ChatGPT 攻擊鏈裡,沒有任何一個功能單獨看有問題:HTML Preview 被關在沙盒裡,MathLive 的鍵盤接收端只是一個圖表函式庫的附屬功能,YouTube 在 CSP 白名單裡也很合理。三個各自合理的設計接在一起,就出現一條從沙盒到主頁面的路,而 OpenAI 的賞金是 5,000 美元。Kluever Maneuver 那篇的做法剛好相反:把「修正前測試是紅的」拆成一個獨立 commit,讓審查者親眼看到。我的判斷是,今天這幾件事的差別在有沒有人把交界處單獨拉出來驗一次。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
