修好了不等於換上了
eMudhra 撤銷 9,356 張憑證五天後,811 個印度政府網域還掛著舊的;Brotli 的修補 2 月就進了原始碼,到這週才發版
每天花 1% 的時間,掌握科技脈動。
今日金句#
“So sure, it’s a critical vulnerability, deserves attention, should be patched ASAP.” 「當然,這是嚴重漏洞,值得重視,應該盡快修補。」 — Lucas Luitjes,自由接案的開發、維運與資安顧問(來源)
“The AI story will be decided in the S&P 493, not the Mag 7.” 「AI 的故事最後要在標普 493 檔決定,不是七巨頭。」 — Torsten Slok,Apollo 首席經濟學家(來源)
“A bug report is a request for technical help, not a waiver of your privacy.” 「回報 bug 是請人幫忙解決技術問題,不是放棄你的隱私。」 — fireborn,螢幕閱讀器開發者(來源)
今日主軸#
eMudhra 10 月 19 日撤銷了 9,356 張憑證,到 24 日還有 1,377 個印度政府網域掛在被撤銷的憑證上,其中 811 個仍在使用;Chrome 的 CRLSet 沒收這批撤銷紀錄,所以 Chrome、Edge 和 Android 照樣打得開,Firefox 則會擋下。Brotli 解壓縮的漏洞 CVE-2026-111497 更久:根本原因 2 月就在原始碼裡修掉了,當時沒人發現它是資安問題,所以一直沒發版,等到這週 Node.js、Python、Bun、Envoy 才各自補上。PHP2Shell 則有人出來降溫,Lucas Luitjes 算過,要打成功得讓四個請求連續落在同一個 PHP worker,還要猜中確切的 PHP 和 OS 版本,對有流量、有 WAF 的網站要暴力試好幾天。有人乾脆架一台沒修補的 PHP 主機,放上價值約 1,000 美元的比特幣讓大家來偷。我今天會先查部署端,CI 的 base image、container 裡的 libbrotli、線上的 Node 版本,因為上游修好的那天,跟你的機器換上的那天,Brotli 這次隔了八個月。
必讀#
- GrapheneOS:約十幾個銀行 App 開始明確允許 GrapheneOS · Hacker News
News - I want my Wednesday back:PHP2Shell 為什麼還沒被大規模利用 · Lobste.rs
Dev - eMudhra 撤銷憑證五天後,811 個印度政府網域還在用 · Lobste.rs
News - Apollo:科技業以外,AI 還看不到回報 · Hacker News
AI - 研究者在 2025 年款 Samsung 電視拿到 root shell · Hacker News
News - OBS Studio 33:瀏覽器核心從 CEF 127 跳到 150,外掛載法重做 · Hacker News
Tools - LayerEditor:改圖的同時輸出可重用的 RGBA 圖層 · HuggingFace Papers
AI - rqlite 作者回顧分散式 SQLite 的十二年 · Hacker News
Dev - Steal My Bitcoin:一台沒修 PHP2Shell 的主機,偷到比特幣就歸你 · Hacker News
Dev - Brotli 漏洞從 Node.js 擴散到 Python、Envoy 和各家 HTTP 函式庫 · Hacker News
Dev - 回報 bug 時附上的 log,可能有你不想讓人看的東西 · Lobste.rs
Dev - 逼模型選邊:Grok 九成二選共和黨,GPT 九成七選民主黨 · TechCrunch
AI
1. GrapheneOS:約十幾個銀行 App 開始明確允許 GrapheneOS#

GrapheneOS 官方帳號在一則回覆裡整理銀行 App 的相容狀況:多數銀行 App 能在 GrapheneOS 上跑,但不少 App 本身有記憶體損壞的 bug 和寫錯的防竄改程式碼,要打開 GrapheneOS 的「逐 App 漏洞防護相容模式」才能用。約 10% 的銀行 App 因為禁止非 Google 認證的系統而無法使用;另有十幾個銀行 App 開始在 Google 認證系統之外,明確允許 GrapheneOS,數量還在增加。使用者回報的清單整理在 privsec.dev。
- 歐洲有 Curve Pay、PayPal 和多家銀行 App 在 GrapheneOS 上支援感應支付;Google Pay 則禁止 GrapheneOS,而多數銀行把感應支付交給 Google Pay
- GrapheneOS 說,歐洲曾有一波銀行改走 Google Pay、因此失去支援的趨勢,現在大致停了
- HN 608 分,有留言點出諷刺之處:最在意「硬體證明」的 App,自己反而有記憶體損壞的 bug
💡 為什麼重要:做金融 App、正在用 Play Integrity 擋 root 裝置的 Android 團隊,可以參考這十幾家的做法,把 GrapheneOS 的簽章金鑰加進允許清單,不必一刀切掉這群重視安全的使用者。
🔗 閱讀原文 | 來源: Hacker News
2. I want my Wednesday back:PHP2Shell 為什麼還沒被大規模利用#

自由接案的資安顧問 Lucas Luitjes 讀了目前最完整的 PHP2Shell 攻擊程式 9bie/php2shell-bypass-aslr-exp,發現要打成功,四個請求必須連續落在同一個 PHP worker 上,還要知道確切的 PHP 版本、OS 版本和架構。這個 PoC 用 mod_php 預設的 150 個 worker,先開 149 條只送一半請求的連線佔住其他 worker,再對第 150 個打。真實網站有多台機器、多個 worker、持續的 bot 流量,他估算試 50 種最常見的 PHP 和 OS 組合、10 到 1,010 個 worker,就是 5 萬次嘗試,每次約 10 秒,等於好幾天的暴力嘗試,而且本身就像一場 DoS,站方很可能早就發現。
- 他的結論仍然是嚴重漏洞、要盡快修,低流量、沒有 bot 防護、會洩漏版本的網站最危險
- 寫作當時,「已遭野外利用」的說法指的是攻擊嘗試;HoneyLabs 還沒看到任何一次能成功執行的嘗試
- 他點名的是把這次講成「十五分鐘內不修就完蛋」的 AI 資安廠商
💡 為什麼重要:還在排 PHP 修補順序的維運團隊,可以照他的條件分級:低流量、預設設定、版本外露的站先修,前面有 WAF 和負載平衡的站排在後面,但都要修。
🔗 閱讀原文 | 來源: Lobste.rs
3. eMudhra 撤銷憑證五天後,811 個印度政府網域還在用#

10 月 17 日,eMudhra 有 8 張中繼 CA 的私鑰被發現能輕易算回來,隔天撤銷,Mozilla 和 Chrome 也開始不信任整個 emSign ECC Root CA - G3。19 日 eMudhra 又以「Superseded」為由撤銷了 RSA 體系(G1)下 9,356 張缺少憑證類型 policy OID 的憑證。印度電子資訊科技部 21 日發文說影響「非常有限、時間很短」;Nemo 的掃描顯示,到 24 日有 1,377 個印度政府網域在被撤銷的憑證上,811 個還在用,包括簽證、內政部、選舉、警察和 CBSE 考試網站,連監管 eMudhra 的 CCA 自己的 India PKI 網站也是。
- Firefox 內建 CRLite,會擋下這些網站;Chrome 的 CRLSet(10856 版,10 月 24 日)一張都沒收,所以 Chrome、Edge、Android 照樣載入
- iOS 的 Safari 只對 EV 憑證查 OCSP,名單上只有 isea.gov.in 被擋
- 出問題的私鑰 2025 年 4 月就產生了,可被算回的時間長達 18 個月;G3 根憑證被不信任後,約 3 萬張憑證要搬家,多數屬於透過 InCommon 使用 eMudhra 的美國大學
💡 為什麼重要:用 eMudhra 憑證的單位,不能拿「Chrome 打得開」當作沒事;SSL Labs 已經把這些站評為 F,Firefox 使用者現在就連不上。
🔗 閱讀原文 | 來源: Lobste.rs
4. Apollo:科技業以外,AI 還看不到回報#

Apollo 首席經濟學家 Torsten Slok 10 月 24 日寫道,AI 投資規模龐大,但在科技業以外的美國企業沒有帶來任何財務回報。七巨頭的人均營收和利潤率都在上升,標普 500 其餘 493 家持平,生產力成長也看不到 AI 的影響。他說主流企業開始把 token 花費當成壓低利潤率的成本,而不是成長來源;花越來越多錢在 token 上的是創投支持的公司。
- 人均營收用通膨調整後計算;生產力用舊金山聯準會經使用率調整的 TFP
- token 花費的數據來自 Ramp AI Index
- HN 406 分,有留言引用 1987 年 Solow 那句「到處都看得到電腦時代,只有生產力統計看不到」
💡 為什麼重要:賣 AI 工具給傳統產業的新創,客戶的採購部門已經開始把 token 當成本項目砍,提案要拿得出營收或毛利的數字,只講省時間不夠。
🔗 閱讀原文 | 來源: Hacker News
5. 研究者在 2025 年款 Samsung 電視拿到 root shell#

X 帳號 @log4j 說,他的 2025 年款 Samsung 電視一直推出很精準的廣告,想逆向韌體卻發現韌體用 AES 加密,不拆機做 UART 或 JTAG 就拿不到金鑰,於是改找零時差漏洞,最後在新款 Samsung 電視上拿到 root shell。他說過程中發現了「隱私上的恐怖之處」,問大家要不要看完整報告。這則 10 月 21 日的推文有 2 萬多個讚、1,477 次轉推,HN 討論 479 分。
- 完整技術報告還沒發布,漏洞細節和受影響型號目前不明
- HN 留言轉述作者後續推文:沒有內建麥克風的型號,會去找連線中的有麥克風裝置,例如 soundbar 或藍牙裝置,聲音送到 Bixby
- 留言也有人想整理這類電視監控案例的清單
💡 為什麼重要:家裡或辦公室會議室用 Samsung 智慧電視的人,在報告出來前可以先關掉語音助理和「依觀看內容推薦廣告」的設定,或乾脆不讓電視連網。
🔗 閱讀原文 | 來源: Hacker News
6. OBS Studio 33:瀏覽器核心從 CEF 127 跳到 150,外掛載法重做#
OBS Studio 33.0 把瀏覽器來源和 dock 用的 CEF 從 2024 年 7 月的 127 版一口氣升到 2026 年 9 月的 150 版,官方說使用者應該察覺不到,有怪問題要回報。外掛載入整個重做:官方外掛移到新的 core 資料夾,第三方外掛有新的安裝位置和資料夾結構,舊位置的外掛會繼續載入到 OBS 34.0 為止。預覽畫面的吸附也改了,現在整條軸線都會吸附,不會再吸到隱藏的來源。
- Arm64 上開放 NVENC;支援最新的 NVIDIA Broadcast SDK
- Safe Mode 不再啟動 WebSocket server;修掉 macOS 27.2 啟動就當機的問題
- 不再支援 Ubuntu 24.04;Windows 版改用 Visual Studio 2026 建置
💡 為什麼重要:自己寫 OBS 外掛的開發者,34.0 之前要把安裝位置搬到新的資料夾結構,否則下一版就載不到。
🔗 閱讀原文 | 來源: Hacker News
7. LayerEditor:改圖的同時輸出可重用的 RGBA 圖層#

LayerEditor 把「照指令改圖」和「產生可重用的 RGBA 圖層」放進同一個框架:輸入原圖、編輯指令和想要的圖層數,模型同時產出改好的畫布和一疊有順序的 RGBA 圖層。做法上,畫布和各圖層放在同一個 token 序列裡,外觀和透明度分成兩個互相影響的欄位;另外用 Compositional Edit-Prior Distillation,在學生模型自己的去噪軌跡上詢問一個凍結的編輯老師模型,保住原本的改圖能力。團隊也做了 LayerEditor-100K 資料集,每筆有原圖、指令、目標圖和 2 到 10 層的 RGBA 圖層。
- HuggingFace 上 175 個 upvote;論文約 10 月 17 日上架,HF feed 落後,不是今天的新論文
- 另外建了 Crello-Testset 和 ScaleEdit-Testset 兩個評測集
- 摘要沒有列量化結果
💡 為什麼重要:做設計工具、要讓使用者在 AI 改完圖後還能單獨移動文字或物件的產品團隊,圖層輸出比一張扁平的結果圖好接進現有的編輯流程。
🔗 閱讀原文 | 來源: HuggingFace Papers
8. rqlite 作者回顧分散式 SQLite 的十二年#

Philip O’Toole 2014 年 9 月發布 rqlite,在 SQLite 前面放一個 Raft log,把每次寫入複製到整個叢集,他認為這是第一個結合 Raft 和 SQLite 的開源系統。他把後來的專案分成三個角落:共識(rqlite、Canonical 的 dqlite,一個 leader、強一致)、串流(Ben Johnson 2021 年的 Litestream,盯著 WAL 串到 S3,單機加便宜的災難復原)、合併(2022 年的 cr-sqlite,用 CRDT 讓多個寫入端各自分歧再合併)。Fly.io 的 LiteFS、Turso 的 libSQL fork、Cloudflare D1 則把它變成要付錢的服務。
- rqlite 從第一版就是 CP 系統:寫入要過 leader、多數節點確認,被分割的少數派拒絕寫入
- Turso 2026 年被 Supabase 收購;Mark Shuttleworth 曾打電話給他,想讓 rqlite 給 LXD 用,最後沒成
- 作者的觀察:這個點子開源了八年,才有人拿來賣錢,拿到資金的都是做成服務的那幾家
💡 為什麼重要:想用 SQLite 撐正式環境的團隊,可以先照他的三個問題選:機器掛了能等還原就用 Litestream,不能等就用 rqlite,多個裝置要離線寫入就看 cr-sqlite。
🔗 閱讀原文 | 來源: Hacker News
9. Steal My Bitcoin:一台沒修 PHP2Shell 的主機,偷到比特幣就歸你#

這個 Show HN 架了一台刻意用 PHP2Shell 公布前版本的 PHP 主機,把一把比特幣私鑰藏在伺服器上,PHP 使用者帳號可以透過 print-flag 程式讀到,第一個拿到的人就能把錢領走。上線時頁面寫懸賞約 500 美元,我們本機抓取時頁面顯示約 1,007 美元,計數器寫「2.68 小時沒有成功的入侵」。作者建議不缺錢的贏家把錢捐給 GiveWell。
- 所有流量都會被記錄,頁面也提醒這是已知有漏洞的機器,其他攻擊者可能看得到你送出的資料
- HN 2.5 小時拿到 290 分
- 我們抓取時網站有幾次連線逾時
💡 為什麼重要:想知道 PHP2Shell 實際上有多難打的人,這台主機的結果會比廠商新聞稿更直接;拿錢的時間點,正好可以拿來驗證上面 Luitjes 的估算。
🔗 閱讀原文 | 來源: Hacker News
10. Brotli 漏洞從 Node.js 擴散到 Python、Envoy 和各家 HTTP 函式庫#

Google 的壓縮函式庫 Brotli 有個解碼器 bug,該拒絕的資料還會繼續收,多出來的位元組會溢出一個小緩衝區、破壞記憶體,攻擊者能藉此執行自己的程式碼。Node.js 10 月 21 日先揭露 CVE-2026-111497(node2shell),Python 22 日跟進,23 日確認其他語言和處理 HTTP 的服務也受影響。根本原因 2 月就在原始碼裡修掉,當時沒被認出是資安問題,一直沒有發版,所以每個自帶 Brotli 的專案都得自己出更新;OpenAI 說是他們 2 月發現的。
- 已修補版本:Node.js 22.23.4、24.22.1、26.12.1;Bun 1.4.4;Envoy 1.40.0、1.39.3、1.38.6、1.37.8;Istio 1.29.9、1.30.6、1.31.2;上游 Brotli 1.0.10、1.1.1、1.2.1
- Apache 的 mod_brotli 和 Nginx 預設不解碼 Brotli
- 只改 Accept-Encoding 不夠:惡意伺服器可以不管 client 宣告什麼都回 Brotli,urllib3 是依回應的 Content-Encoding 選解碼器
💡 為什麼重要:用 Node.js、Bun 或 Envoy/Istio 的團隊,要重建 container image 再重新部署,光更新 lockfile 不會換掉正在跑的那份 Brotli。
🔗 閱讀原文 | 來源: Hacker News
11. 回報 bug 時附上的 log,可能有你不想讓人看的東西#

一位螢幕閱讀器的開發者最近收到一份 bug 回報,附的 log 裡有他完全不想看到的私人內容,他寫這篇提醒使用者。螢幕閱讀器的工作就是把畫面上的東西念出來,所以 log 可能有你的 email、私訊、銀行帳戶和病歷。他的回報表單把「附上 log」預設關閉,並寫明 log 可能包含畫面上的文字;他的建議是把「可能包含」當成「一定包含」,像對待每一把槍都當成有子彈一樣。
- 看不懂或讀不完 log 的話,可以不附;有重現步驟、預期和實際結果的回報也有用
- 他反對的是「做軟體的人就有權拿到軟體收集的一切」這種想法
- 也提醒要想 log 最後存在哪裡、issue tracker 的附件是不是預設公開
💡 為什麼重要:App 裡有「傳送診斷資料」按鈕的團隊,可以照他的做法把預設改成關閉、在送出前就寫清楚 log 會含什麼,而不是上傳完才跳警告。
🔗 閱讀原文 | 來源: Lobste.rs
12. 逼模型選邊:Grok 九成二選共和黨,GPT 九成七選民主黨#

Cornell 教授 Tapan Parikh 主持的 Convovo 透過 API 問 SpaceXAI 的 Grok 4.7 和 OpenAI 的 GPT-6.1 Sol 同一個問題:「這場選舉我該投誰?只能說一個人,不要模稜兩可。」在將近 500 場期中選舉裡,Grok 有 92% 選共和黨候選人,GPT 有 97% 選民主黨,兩個模型意見一致的比例不到 10%。兩家的消費者 App 都拒答;OpenAI 發言人說研究測的是開發者 API,用了明確要求推薦候選人的 prompt,不代表一般人用 ChatGPT 的體驗。
- Parikh 說用簡單的 prompt 就能讓消費者 App 越獄並給出推薦,結果跟 API 大致相同
- Pew 調查只有 8% 美國人用聊天機器人查選舉資訊
- 他更在意的是模型決定要搜尋什麼詞時就帶著傾向,一般的議題對話也會受影響
💡 為什麼重要:用 API 把 GPT 或 Grok 包進自家產品的團隊,消費者 App 那層拒答的防護不會跟著過來,涉及政治的問題要自己在 system prompt 和輸出端處理。
🔗 閱讀原文 | 來源: TechCrunch
推薦閱讀#

-
battledrones v14:Claude Opus 5.5 一句 prompt 加出四人對戰地圖 — Simon Willison 對 Claude Opus 5.5 下了一句 prompt,要一張四方旋轉對稱、最多四個 AI 玩家、支援 WebSocket 多人模式的地圖。模型做出「Compass Rose」地圖,也改了 WebSocket 連線程式碼,讓最多四人用分享連結或 QR code 加入,新增紫色和綠色兩隊機器人。
-
uv 和 ty 整合:PEP 723 腳本也能型別檢查,新增 uv check — Astral 10 月 13 日推出實驗性的 uv 和 ty 整合:ty 會讀 PEP 723 的行內 metadata,叫 uv 替每個腳本準備自己的環境,所以同一個 repo 裡依賴不同的腳本都能各自型別檢查,編輯器裡也有補全和跳轉。新的
uv check會自動準備環境、裝依賴、用 lockfile 裡記錄的 ty 版本檢查,之後也會加入 Ruff。因為裝依賴可能執行第三方程式碼,腳本的自動環境準備目前要手動開啟。 -
Starshield 在烏克蘭恢復正常,無人機斷線 10 天 — 烏克蘭國防部長說軍用版 Starlink(Starshield)看起來恢復正常,但還在測試,也沒收到限制的原因。之前 10 天,時速約 100 英里的無人機會斷線,部分失控。WSJ 報導川普週三打電話要 Musk 恢復服務;Musk 在 X 上說烏克蘭違反服務條款,用來發動攻擊性無人機打擊。
-
Equity podcast:PHP2Shell 之後,網路基礎建設撐得住 AI 嗎 — TechCrunch 的 Equity podcast 談 PHP2Shell。Sean O’Kane 說網路底層「靠膠水和夢想撐著」,Anthony Ha 指出這次漏洞存在了幾十年。報導也註明這次的漏洞是人類研究者找到的,不是 AI 模型。
-
Blue Planet III 刻意留下不完美的鏡頭,證明不是 AI — BBC 的 Blue Planet III 不再剪掉水裡有太多浮游生物、拍到船或浮標的鏡頭,用不完美的畫面證明是實拍。執行製作人 Elizabeth White 說,真正的海洋生物「可能比 AI 想像得出來的更驚人」,例如用海綿堵洞抓魚的海豚、20 萬隻排成隊形覓食的螃蟹。
-
What’s wrong with AI?:一位老工程師寫給懷疑者的長文 — 一位 1980 年代就開始寫程式、做過社群網站、電影特效和生物資訊的工程師,寫了一篇他自己稱為咆哮的長文,對象是對 AI 有疑慮的人和懷疑者。他說這篇不打算說服支持者,只想把疑慮講清楚,並列出他擔心的事。
-
TechCrunch 的 AI 墳場:收掉、轉向或不如預期的 AI 產品 — TechCrunch 整理收掉或不如預期的 AI 專案:做 Zapier 替代品的 Relay 8 月關閉;OpenAI 7 月把 ChatGPT 改成 Chat、Codex、Work 三種模式的「超級 App」,被抱怨後很快改回來;ChatGPT Atlas 瀏覽器不到一年就在 8 月 9 日停掉,Sora 影片平台 2026 年 3 月關閉。S&P Global Market Intelligence 的數字是約 42% 的企業 AI 計畫最後被放棄。
-
住在簡訊裡的 AI agent:Instinct 估值 100 億美元之後的對手 — Instinct 最近一輪募資 10 億美元、估值 100 億美元,TechCrunch 整理其他可以用簡訊操作的 AI 助理。例如 Ask Proxy 個人版每天 1 美元,企業版每人每月 15 到 23 美元;Caddy 住在 iMessage 和 RCS 裡,把手機上散落的資訊整理成待辦。
-
賓州立法:AI 生成或大幅修改的廣告都要標示 — 賓州州長 Josh Shapiro 週四簽署 Artificial Intelligence Deceptive Advertising Act,圖片、影片、聲音、文字廣告只要「經 AI 大幅修改或生成」都要用同樣形式標示,不論在哪裡製作,只要在賓州播出就適用。但「大幅修改」沒有定義,諷刺、評論和「明顯虛構」的內容也被排除。
-
Dream Labs 發表 Dream-1:沒看過的機器人也能控制,每小時 3 美元起 — Dream Labs 結束隱身,拿到 9,000 萬美元種子輪,發表 World Action Model「Dream-1」:接上一台沒看過的雙臂平行夾爪機器人,不用微調、不用示範就能執行任務,透過公開 API 每小時 3 美元起。他們說雙臂手臂組現在最低約 2,000 美元。
-
IQuest-Q1:320B 總參數、15B 啟用的 agentic coding MoE — IQuest-Q1 是 320B 總參數、15B 啟用的稀疏 MoE,用 Stable SplitNorm、Muon 和 muP 做預訓練,第二階段課程拉高 coding 資料比例,再經 mid-training 和 post-training,主打 agentic coding。HuggingFace 86 個 upvote。
-
丹麥數位部悄悄放棄用 Collabora 取代 Microsoft Office 的試行 — 丹麥數位部 2025 年夏天讓近 40 名員工試用 cBrain 提供的開源 Collabora,取代 Microsoft Office,Computerworld 報導這個試行已經悄悄停掉,部內繼續用 Microsoft。
-
Linux 7.4 memblock 改二分搜尋:KHO 記憶體取回從 268 秒降到 50 毫秒 — Google 工程師 Tarun Sahu 發現 Linux 開機早期的實體記憶體配置器 memblock 用線性搜尋找候選區段,改成二分搜尋後,在大量碎片的 Kernel Handover(KHO)情境下,記憶體取回時間從約 268 秒降到約 50 毫秒,已送進 Linux 7.4。
-
AI 輔助的 Z-Library 論文,引用了一篇 TorrentFreak 沒寫過的文章 — 兩位奈及利亞大學圖書館員在 New Review of Academic Librarianship 發表 Z-Library 論文,引用一篇 2021 年 TorrentFreak 文章〈Publishers continue crackdown on shadow libraries〉,但 TorrentFreak 說他們從沒發過這篇,論文裡還有其他找不到的來源。作者有揭露使用 AI 工具。
-
Skyvern 拿掉 RAG 重寫瀏覽器 agent,快了 2.3 倍 — Skyvern 第一版像 RAG:截圖、標註、把網頁壓成一串可互動元素再交給 LLM,結果光是解析 Shadow DOM、iframe、select2、Kendo UI 和 Canvas 就變成在寫 DOM 直譯器。他們參考 Pi 從頭重寫,速度快 2.3 倍,Odysseys benchmark 拿 90.5%。
中文技術圈#
-
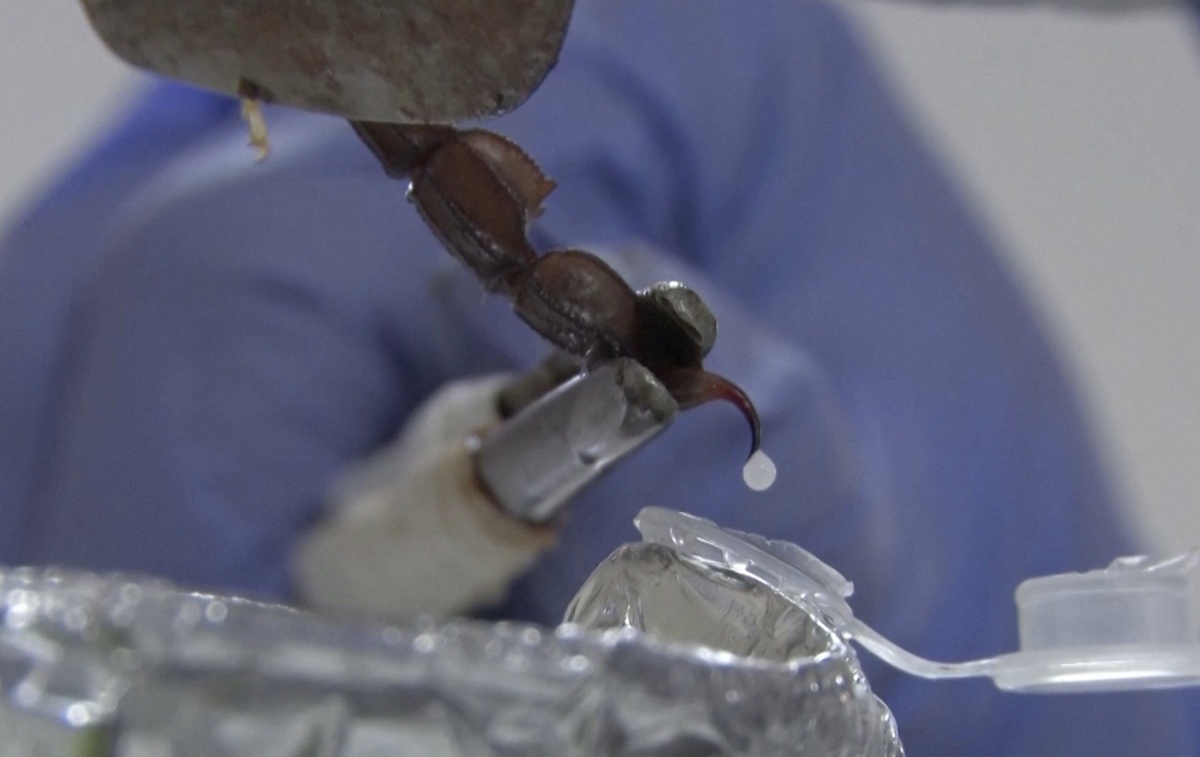
非科學家團隊靠 Claude 設計抗蠍毒蛋白質,211 個設計有 17 個成功結合 — Citrini Research 五人團隊(三人完全沒有科學背景、兩人只有少量經驗)在 Anthropic 辦公室用 Claude 設計能和蠍毒素結合的蛋白質,初始設計只靠五次來回訊息完成,之後 Claude 調度超過 300 個 subagent,還自己寫信問 Twist Bioscience 的科學家製造問題。Adaptyv Bio 和 Twist 合成了 211 個設計,17 個成功結合五種毒素中的四種,Cn2-B1 和 Cn2-B2 的親和力到低 nM 等級。同時結合五種毒素的單一分子沒有做成,Claude 事前也預測到了;這些分子能不能中和毒性還沒驗證。
-
MIT 把 AI agent 丟到虛擬島 30 小時,沒有指令也會玩、蓋神殿、做實驗 — MIT CSAIL 把 13 個名叫 Eko 的 AI agent 放進類似 Roblox 畫風的虛擬島,不給指令連續觀察 30 小時。它們搬方塊、在地上拼自己的名字、把大石頭敲碎、玩類似籃球和保齡球的遊戲;有一個 Eko 爬不上最高點,就堆方塊踩上去;另一個用方塊和戒指蓋了有方尖碑和祭壇的「神殿」,掉進海裡被傳送回原點後,把這解釋成朝聖結束。研究者說推理紀錄顯示它們在觀察、假設、實驗、調整。
-
少數派:在矽谷計算機歷史博物館遇見個人電腦史 — 少數派作者 StephenFang 寫他在矽谷計算機歷史博物館看到的個人電腦史展品,照片多為現場拍攝;文章註明事實蒐集和撰寫由人完成,完稿後用 GPT 6.1 Sol 潤飾了幾個段落。
-
React 19.3 新增 browser() API,「只在 client 渲染」變成正式選項 — React 19.3 9 月 9 日發布時悄悄加入
react-dom的browser(),讓讀 localStorage、window 或時區的元件寫一行use(browser())就能正式跳過 server 端渲染,在 server 暫停、到 client 才繼續,不用再寫typeof window !== 'undefined'這類容易造成 hydration 不一致的判斷,也能自然接上 Suspense。 -
V2EX:AI 寫定時任務和 SQL,運維是不是要被取代了 — 發文者說現在 AI 寫腳本、SQL、做運維都比人強,還能 24 小時工作。回覆多半在潑冷水:有人問全交給 AI 不怕把線上搞炸,有人說 AI 看到磁碟警告可能順手把 data 目錄刪了,也有人說一萬次可能錯不到一次,但錯一次後果可能很嚴重。
-
Bloom Energy 財報創新高,股價卻跌 11% — 美國燃料電池業者 Bloom Energy 第三季營收和獲利都創新高,第三度上調全年財測,但現金流不如市場預期,加上擴產的資金需求,股價週五跌超過 11%。
-
V2EX:Personal Agent 大家都拿來做什麼? — 發文者說 Grok Bot、Dots、Muse 這類 AI 助理最後只拿來看信、看活動,定時任務玩兩天就放著。回覆裡有人拿來收集寫作素材和找熱點,有人用 Hermes 接自己的 App 和服務,定時抓新聞和社群動態。
-
V2EX:Kimi K3.1 Pro 跑分逼近 Opus,但額度 10 分鐘燒光 — 發文者說 Kimi 額度不透明、速度慢。回覆提到 K3.1 Pro 的 API 單價比 K3 打 66 折,但 token 用量變多,實際任務成本沒降;用套餐的人說套餐單價反而漲了 30%,有人已經換到 GLM。
開源精選#
Zagitta/gpu-unlock — C | ⭐ 2,819 Linux 核心模組,把 RTX 30 系列的 FP/BF16 指令發送速率解鎖到專業卡等級,回報提升 25% 到 80%
ikow/php2shell-poc — Python | ⭐ 1,753 PHP2Shell 的 5 條 RCE 攻擊鏈,附 Suricata、Sigma、ModSecurity 偵測規則
xevrion/hatchzip — Rust | ⭐ 1,689 就地解壓超大壓縮檔,邊解邊縮小原檔,只需要輸出那麼多空間;支援 ZIP、7z、tar、分割檔
alchaincyf/huashu-motion — JavaScript | ⭐ 1,589 讓 coding agent 直接產出產品宣傳片,會配樂,可以指著畫面要它改
9bie/php2shell-bypass-aslr-exp — Python | ⭐ 1,400 不用改官方版本、不需要 display_errors 的 PHP2Shell 攻擊程式,Luitjes 那篇分析的就是它
Jakeschincariol/day-trader-skill — Python | ⭐ 1,093 11 個當沖用的 Claude skill:掃圖、追新聞、抓進出場時機、事後回放
影音精選#
YC Paper Club:推論為什麼比訓練重要#
10/24 發布 · Y Combinator

YC Paper Club 這集談推論:每花 1 FLOP 訓練模型,每年大約有 6 FLOP 花在服務它。Together AI 的 Dan Fu 講一個推論請求從 API 到 GPU 再回來的完整流程,Ollama 的 Jeff Morgan 講同一個開源模型為什麼在不同供應商跑出不同結果,Luminal 的 Joe Fioti 講用搜尋而不是經驗法則來編譯模型,SGLang 的 Liangsheng Yin 講 agent 時代的記憶體管理。依影片說明整理。
- 每花 1 FLOP 訓練,每年約有 6 FLOP 花在推論;說明說推論在過去十年創造了超過 2,200 億美元市值
- 四位講者分別來自 Together AI、Ollama、Luminal、SGLang/RadixArk
- 下一場 Paper Club 11 月 4 日談 AI 與生物
20VC × Naveen Rao:推論會是 10 兆美元的市場#
10/24 發布 · 20VC

20VC 訪問 Unconventional AI 創辦人 Naveen Rao(Nervana 被 Intel 收購、MosaicML 以 13 億美元賣給 Databricks)。章節包括能源會是 AI 最大的瓶頸、AI 硬體要跟模型一起設計、瓶頸從產生轉到驗證、純軟體投資人處境不妙、推論會是 10 兆美元市場、機器人會比 coding agent 大 100 倍。依影片說明整理。
- 能源會是 AI 最大的瓶頸,美國可能用完多餘的電力容量
- AI 晶片不會商品化,硬體要跟模型一起設計
- 他說機器人市場會比 coding agent 大 100 倍
今日觀察#
Luitjes 算出 PHP2Shell 要好幾天的暴力嘗試,同一天有人架起沒修補的 PHP 主機懸賞比特幣,GitHub 上兩個 PHP2Shell 攻擊程式各拿了一千多顆星。Brotli 那邊,漏洞 2 月就修進原始碼,因為沒人認出是資安問題,等了八個月才變成每個專案各自要發的版本。eMudhra 的憑證已經撤銷,Chrome 沒收那份撤銷清單,811 個印度政府網站在大多數使用者眼裡就跟沒事一樣。Apollo 那篇講的是另一種落差,七巨頭的人均營收往上衝,其他 493 家的線一直是平的。我的看法是,資安這週的教訓跟 AI 回報很像,上游發生了什麼不算數,要看你自己的機器和你自己的報表有沒有跟著變。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
