底層的洞
eMudhra 有一把 CA 私鑰就是數字 4;PHP 十年老洞靠 AI 做成 exploit;LiteLLM 1.107.0 裝了就偷金鑰
每天花 1% 的時間,掌握科技脈動。
今日金句#
“One of eMudhra’s certificate authority private keys is the number 4.” 「eMudhra 有一把 CA 私鑰,就是數字 4。」 — Scott Helme,資安研究員(來源)
“Frontier AI models substantially reduced that barrier, turning a longstanding flaw into an exploit.” 「前沿 AI 模型大幅降低了這道門檻,把存在多年的缺陷變成能用的 exploit。」 — Wiz Research,PHP2Shell 研究團隊(來源)
“We won’t pretend otherwise: the delay was a structural failure” 「我們不會假裝沒這回事:修補拖延是結構性的失敗。」 — PHP Foundation,官方部落格(來源)
今日主軸#
Scott Helme 用 Mozilla 公告附的憑證,在筆電上不到一秒就把 eMudhra 8 把中繼 CA 私鑰全部算回來,其中一把就是數字 4,另外兩把是 56 和 115,這些憑證從 2025 年 4 月起就在信任鏈上。PHP 昨天發布 8.5.12 等四個版本,修補兩個 CVSS 9.2 的遠端執行漏洞,Wiz 說 PHP 5.4 以後的版本至少中一個,exploit 是靠前沿模型在幾小時內串起來的;PHP Foundation 也承認,OOM 問題 2024 年就有跡象,修補卡了好幾個月。同一天,PyPI 上的 LiteLLM 1.107.0 被植入竊密程式,只要裝了,主機上每個 Python 程序啟動都會執行它,有沒有 import litellm 都一樣。三件事都出在平常很少有人回頭檢查的那一層:CA bundle、語言執行環境、套件的發布流程。我今天會先把 CI 映像的 PHP 版本、certifi 和 lockfile 裡的 litellm 各查一次,再去看 Claude Duet。
必讀#
- eMudhra 有一把 CA 私鑰就是數字 4,Scott Helme 一秒內全部算回來 · Hacker News
Dev - PHP 修補兩個 CVSS 9.2 遠端執行漏洞,PHP Foundation 承認修補拖了好幾個月 · Hacker News
Product - Josh Comeau 投票的 10 個 CSS 功能,可能在 Interop 2027 普及 · Hacker News
News - PHP2Shell:Wiz 用前沿模型把 PHP 十年老洞做成可用的 exploit · Hacker News
AI - Firefox DevTools 推出 Local Mode:本機資料夾直接用 https 網址開 · Lobste.rs
News - LiteLLM 1.107.0 在 PyPI 上被植入竊密程式與後門 · Hacker News
AI - ZLS 0.17.0:配合 Zig 0.17 改用 build system protocol,先列出已知退化 · Lobste.rs
News - Claire Vo 實測 Claude Duet:最精緻的個人 agent,她還是常忘記用 · Lenny’s Newsletter
AI - Latent Space:Claude Mods 讓 Claude Code 的 harness 轉向面對人 · Latent Space
AI - Anthropic 推出 Claude Duet,對上 Meta Muse 與 OpenAI Dots · The Verge
AI - Matrix-Game 4.0:單張 RTX 5090 跑 480p、60 FPS 的可玩 AI 遊戲世界 · HuggingFace Papers
AI - DuckDB 2.0.0 LTS:CLI 會偵測 coding agent,自動切換 agent 模式 · Hacker News
News
1. eMudhra 有一把 CA 私鑰就是數字 4,Scott Helme 一秒內全部算回來#
Scott Helme 從 Mozilla 公告附的 16 張憑證,把 eMudhra 8 把中繼 CA 私鑰全部暴力算回來,在筆電上不到一秒。這些是 P-384 橢圓曲線金鑰,正常的私鑰應該是 384 位元的亂數,這 8 把卻是前面 47 個位元組全為 0、只剩最後一個位元組有值,一把是 4,另外兩把是 56 和 115,最多試 255 次就中。8 把裡 6 把是 TLS 簽發 CA、2 把是程式碼簽章 CA,2025 年 4 月建立,5 月又被 Sectigo 的 AAA Certificate Services 根憑證交叉簽署。私鑰從憑證存在那天起就等於公開,這 17 個月裡有沒有人拿去用,沒有辦法知道。
- 憑證的格式、曲線、編碼都正確,結構檢查全部會過,只有實際去試才會發現
- Chrome、Firefox 直接封鎖這些中繼憑證,加上 Safari 都要求 CT,主流瀏覽器沒事
- curl、Python、Node、Go、Java、git 和套件管理工具預設信任磁碟上的 CA bundle、不查撤銷也不查 CT,撤銷對它們沒有作用;作者點名 curl | sh 安裝腳本、CI/CD、伺服器間 API 呼叫、IoT 裝置
💡 為什麼重要:用 curl | sh 裝工具、在 CI 裡拉相依套件的團隊,要確認映像檔裡的 CA bundle 已經拿掉 eMudhra,瀏覽器的封鎖保護不到這些程式。
🔗 閱讀原文 | 來源: Hacker News
2. PHP 修補兩個 CVSS 9.2 遠端執行漏洞,PHP Foundation 承認修補拖了好幾個月#

PHP 10 月 21 日發布 8.5.12、8.4.27、8.3.36、8.2.35,修補兩個在特定條件下讓未登入攻擊者在伺服器執行程式的漏洞。CVE-2026-109618 是請求剛好在碰到 memory_limit 的時間點時,PHP 留下初始化一半的內部資料,之後又當成有效資料使用;在 Apache 加 mod_php 上,預設設定就能在應用程式碼執行前觸發。CVE-2026-109619 是致命錯誤留下指向前一個請求記憶體的狀態,造成 use-after-free。PHP Foundation 說 OOM 問題在 2024 年 Quarkslab 稽核期間就被看到,幾種修法各有相容性或效能代價,安全團隊又採共識決,修補一再停擺,他們直接寫這是結構性的失敗。
- 8 月 11 日 Calif 與 OpenAI 同一天回報同一個根因,Wiz 8 月 24 日、OpenAI 9 月 18 日再補攻擊路徑
- 10 月 20 日 15:00 UTC 兩個 CVE 編號先在論壇流出,附上錯誤的 10.0 分,發布因此從 22 日提前到 21 日
- 7 月 1 日以來安全團隊發了 15 個 CVE,另外處理了 100 多份無效、重複或重現不了的報告
💡 為什麼重要:跑 WordPress、Drupal 或自架 PHP 服務的人今天就要升到這四個版本之一,用 Apache 加 mod_php 的站排第一順位。
🔗 閱讀原文 | 來源: Hacker News
3. Josh Comeau 投票的 10 個 CSS 功能,可能在 Interop 2027 普及#
Google、Apple、Microsoft、Mozilla 與 Igalia、Bocoup 合作的 Interop 計畫正在規劃 2027 年的重點,Mozilla 開了排名頁讓開發者投票。Josh Comeau 列出他投的 10 項:CSS 函式(@function)、corner-shape、border-shape、anchored container queries、inherit()、scroll-triggered 動畫、reading-flow 與 reading-order、interpolate-size 與 calc-size() 動畫、gap decorations、scroll state container queries。他拿 subgrid 當例子:Firefox 2019 年就做了,其他瀏覽器多年沒動,進了 Interop 2023 之後,一年內所有主流瀏覽器都能用。
- @function 已經在 Chromium 實作,他想拿來做極座標和直角座標的轉換
- corner-shape 有 squircle、bevel、notch、scoop 幾種,他實際用最多的是 bevel
- 每一項都附可以直接改的互動範例
💡 為什麼重要:前端工程師可以先去 Mozilla 的排名頁投票,進了 Interop 的功能通常一年內就能放進正式專案。
🔗 閱讀原文 | 來源: Hacker News
4. PHP2Shell:Wiz 用前沿模型把 PHP 十年老洞做成可用的 exploit#
Wiz Research 說明他們怎麼找到上面那兩個 PHP 漏洞。問題在 PHP 引擎本身,跟網站的應用程式碼寫得好不好無關,PHP 5.4 以後的版本至少受一個影響;除了遠端執行,還能讀到行程記憶體,裡面可能有其他請求的密碼、token、API key 和憑證。Wiz 說這些缺陷存在十幾年,要證明能被利用,得串起好幾個漏洞,再針對每個目標的記憶體配置反覆測試除錯,前沿模型讓他們能在幾小時內對多個應用程式做出可用的 exploit。他們把這次跟 2014 年的 Heartbleed、2021 年的 Log4Shell 並列。
- 兩個 CVE 涵蓋多個記憶體安全問題,最高 CVSS 9.2
- Wiz 引用 PHP 支撐全球 70% 網站的數字,點名 WordPress、Joomla、Drupal、MediaWiki
- Cloudflare 在公開揭露前就部署了 WAF 規則,請求和回應兩端都擋
💡 為什麼重要:資安團隊過去會用「太難利用」把舊漏洞排到後面,Wiz 這次的利用成本是幾個小時,修補的優先順序要重排。
🔗 閱讀原文 | 來源: Hacker News
5. Firefox DevTools 推出 Local Mode:本機資料夾直接用 https 網址開#
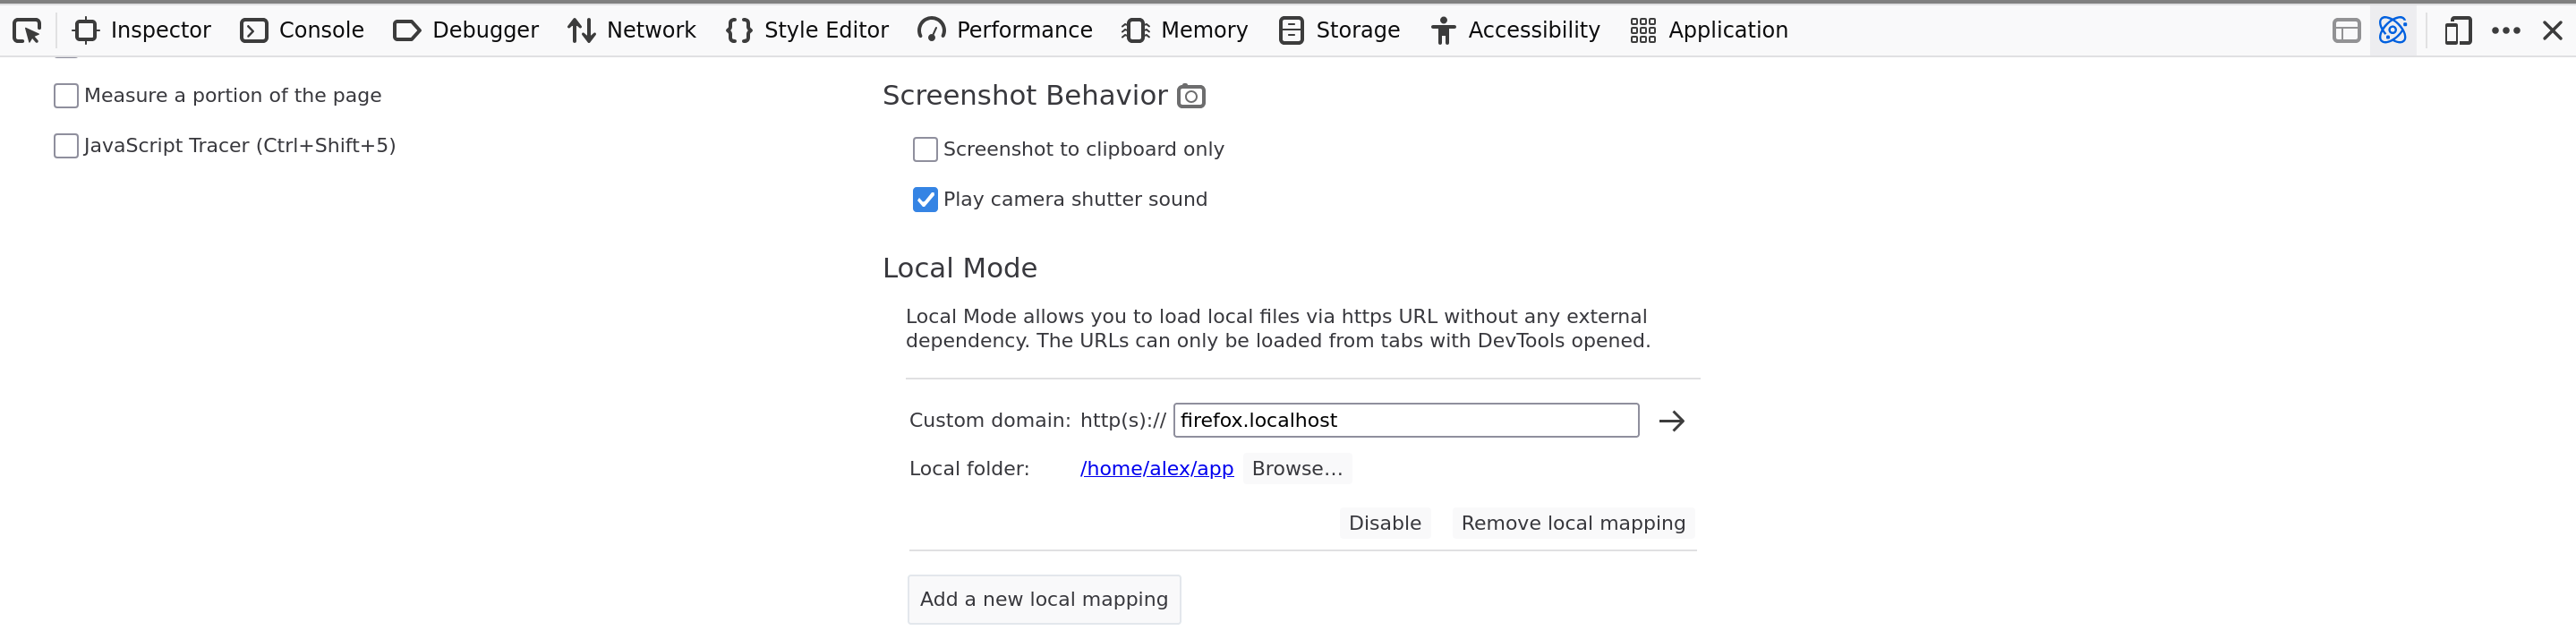
Firefox 開發者工具新增 Local Mode,可以登記多組對應,把本機資料夾掛到自訂的 https 網址,文件的例子是把 /home/alex/app 用 https://firefox.localhost 打開。這樣不用再開一個 HTTP server,就能測只在 Secure Context 才開放的 Web API,每個專案也能有獨立的 origin、storage 和 cookie。開著 DevTools 載入 file:// 網址時,上方會跳出通知,可以選 Add To Settings 永久登記,或選 Try it 建立暫時對應,關掉 DevTools 就消失。
- 這些對應只有 Firefox 自己能用,電腦上或區網裡的其他程式連不到
- 對應存在 about:config 的 devtools.local-mode.mappings.N.origin、path、disabled,可以跨 profile 搬,也能用自動化設定
- Lobsters 56 分
💡 為什麼重要:前端和 Flutter web 開發者測只在 https 下才能用的 API 時,可以省掉自簽憑證和 local server 這一步。
🔗 閱讀原文 | 來源: Lobste.rs
6. LiteLLM 1.107.0 在 PyPI 上被植入竊密程式與後門#

SafeDep 分析,PyPI 上 LiteLLM 1.107.0 的七個 wheel(Linux、macOS、Windows)都會在 site-packages 放三個檔案。cook.pth 讓 cook.py 在每個 Python 程序啟動時執行,收集 SSH key、雲端憑證、CI/CD secret、AI 工具 token、瀏覽器密碼,以及 LiteLLM proxy 資料庫裡的 LLM API key,加密後送到 www.litellm[.]dev;sitecustomize.py 則啟動常駐程式,每小時從一個 GitHub 檔案讀伺服器位址,再跑一次竊密,並下載執行新程式碼。程式沒有 import litellm 也會觸發,pip、IDE 的 language server 和 CI job 都算在內。這版 10 月 21 日 11:39 UTC 上傳,13:40 已從 PyPI 消失。
- 1.106.2、1.107.0rc1、rc2 都是乾淨的,GitHub 上的原始碼也沒有這些檔案
- sdist 的 pyproject.toml 只多一行 maturin 設定 data = “cook”,比對相依套件看不出異狀
- SafeDep 以中高信心判斷是 BerriAI 私有的發布流程從被竄改的 git 來源建置;1.107.0、1.106.2、rc2 在 PyPI 上都沒有 provenance attestation
💡 為什麼重要:拿 LiteLLM 當 LLM gateway 的團隊,要查 lockfile 和映像檔裡有沒有 1.107.0;裝過的機器上所有金鑰都要輪替,包含 proxy 資料庫裡的 provider key。
🔗 閱讀原文 | 來源: Hacker News
7. ZLS 0.17.0:配合 Zig 0.17 改用 build system protocol,先列出已知退化#
Zig 的 language server ZLS 發布 0.17.0。Zig 0.17 把 build 的 maker 和 configurer 拆成兩個程序,ZLS 原本的 build system 整合因此壞掉,大部分已經改用新的 build system protocol 補回來,剩下幾項退化預計下一版修。新功能方面,重新命名符號時不再跟著別名走:重新命名 foo() 只改 foo() 和 const foo,重新命名 fn foo 仍然會改到全部四個地方。
- 已知退化:build.zig 裡套件 @import 的型別解析,以及只用 b.addModule 匯出、沒綁 compile step 的模組
- Windows 上 build system protocol 的檔案監看失效,ZLS 改靠 LSP 的存檔事件,版本控制等外部工具改的檔案偵測不到
- 團隊說新協定之後能讓編輯器整合單元測試、fuzzing、覆蓋率報告和除錯
💡 為什麼重要:寫 Zig 的人升級前先看退化清單,在 Windows 上開發或大量用 b.addModule 的專案可以晚一版再升。
🔗 閱讀原文 | 來源: Lobste.rs
8. Claire Vo 實測 Claude Duet:最精緻的個人 agent,她還是常忘記用#
How I AI 主持人 Claire Vo 在 Lenny’s Newsletter 測 Anthropic 的新個人 agent Claude Duet。Duet 住在手機上,沿用使用者在 Claude 裡的 plugin 與 connector,主打小企業主和忙碌的專業人士。她拿它整理信箱和 Slack、跑銷售 pipeline、改 Google Docs 簡報、做發表影片,還有幫小孩找勇士隊的票。她認為 onboarding、task list、artifact 和類似 Slack 的 channel 是她看過最精緻的 agent 發表,但模型延遲讓她不想同步跟它協作,號稱主動的 agent 也從來不提醒她,加上沒有桌面版和多人協作,最後沒有進她的工作流。
- task list、artifact、channel 是 Duet 的三個基本元件
- 她把「從不主動提醒」看成成長問題,使用者不會記得回去用
- 缺桌面版和多人協作,是她不放進工作流的主因
💡 為什麼重要:做 agent 產品的 PM 可以拿她的兩個觀察對照自家產品:回應延遲,以及 agent 會不會主動找使用者。
🔗 閱讀原文 | 來源: Lenny’s Newsletter
9. Latent Space:Claude Mods 讓 Claude Code 的 harness 轉向面對人#

Latent Space 的作者用 Claude Mods 調整 Claude Code 幾週後寫下心得。Mod 是一種 Claude Code plugin,由 TypeScript 或 JavaScript 函式組成,在 CLI 和 Desktop 裡執行,可以回應 prompt、tool call、介面 render 等事件,觀察、改寫呈現方式,或取代預設行為。作者說模型把愈來愈多 harness 功能吸進權重之後,剩下的部分會面對人,他稱為 Attention Interface,負責決定 agent 什麼時候打斷你、給你看什麼、要你做哪些決定。他押注 harness 會像瀏覽器一樣,變成讓其他公司在上面開發的平台。
- Anthropic 內建 6 個 mod:agents-md、diff、plugin-authoring、sec-default、telemetry、you-should-know,只有最後一個預設關閉
- you-should-know 會跑一個旁觀的 side agent,看到你可能漏掉的事就在 prompt 上方提示
- Claude Code 內建教它寫 mod 的 skill,用一般的話描述就能請 Claude 做
💡 為什麼重要:每天用 Claude Code 的工程師可以自己決定通知、顯示和打斷的方式,用 /plugin 就能看到內建的那幾個 mod。
🔗 閱讀原文 | 來源: Latent Space
10. Anthropic 推出 Claude Duet,對上 Meta Muse 與 OpenAI Dots#

The Verge 報導,Anthropic 推出給專業人士與小企業主的 AI agent Claude Duet,以研究預覽形式上線,有 iOS、Android 獨立 App,也能在 Claude 網頁版用。它以 Claude Opus 5.5 為核心,每天早上整理已連接 App 的重點,白天只在需要你注意時發訊息,也能接排會議、做儀表板、財務或銷售預測、原型和網頁 App 這類任務。Duet 沿用 Claude 的記憶、skill 和已連接的 App,配一台有瀏覽器的虛擬機;付款、刪除這類重大動作之前會先請使用者核准。
- 新增專用分類器和安全 system prompt,拒絕分享信用卡號這類最高等級的資訊
- Anthropic 自己說它可能誤讀對話、搞錯急迫程度,訂票這類私人雜事也還不夠強
- 目前要排候補,限美國的 Pro 或 Max 訂閱者
💡 為什麼重要:已經在 Claude 接好 Gmail、Slack、Drive 的美國 Pro 和 Max 使用者,排到之後不用重新設定 connector。
🔗 閱讀原文 | 來源: The Verge
11. Matrix-Game 4.0:單張 RTX 5090 跑 480p、60 FPS 的可玩 AI 遊戲世界#

Matrix-Game 4.0 把遊戲邏輯和畫面生成拆開:輕量遊戲引擎維護世界狀態、執行互動規則,多模態 coding agent 把玩家的想法轉成遊戲程式碼和動態場景描述,再由自迴歸影片模型把引擎輸出的低多邊形畫面轉成精細影像。渲染器用對齊的低多邊形與高畫質影片配對訓練,蒸餾成每次生成 4 幀、只要 1 到 2 步去噪的因果生成器。在單張 RTX 5090 上能以 480p、60 FPS 遊玩,按鍵到畫面的延遲是 112ms。
- 單步生成的穩定吞吐 83 FPS,GPU 記憶體峰值 18.2GiB
- 固定 prompt 時,RTX 5080 可達 67 FPS、RTX 5070 Ti 58 FPS
- 釋出程式碼、模型權重和低多邊形遊戲素材,示範了射擊和駕駛兩種遊戲
💡 為什麼重要:做遊戲原型或互動 demo 的開發者,一張消費級顯卡就能跑,遊戲規則由引擎執行,影片模型只負責畫面。
🔗 閱讀原文 | 來源: HuggingFace Papers
12. DuckDB 2.0.0 LTS:CLI 會偵測 coding agent,自動切換 agent 模式#
DuckDB 發布 2.0.0 LTS「Cinnamon Teal」,來自 1.5 之後將近 2 萬個 commit,團隊說是目前最大的功能版本,支援到至少 2027 年 10 月。Quack 協定讓 DuckDB 以傳統 client-server 方式運作,新的 CONNECT 指令一行就能連上並切換到遠端資料庫,也能連 PostgreSQL 和 MySQL,查詢會直接推到遠端執行。CLI 偵測到 Claude Code、Codex、Cursor 這類 agent 在操作時,會改印精簡的 Markdown 表格、明講結果被截斷、提早停掉失控的查詢,錯誤改用 JSON 回報。
- Parquet、CSV 和原生格式改用非同步 I/O;VARIANT 成為一等型別,每一列可以存不同形狀的半結構資料
- 預設改用自家的 PEG parser,extension 可以加新的 SQL 語法;新增 CREATE TRIGGER
- 1.4 LTS 支援到 2026 年 11 月底,1.5 延長到 2027 年 3 月
💡 為什麼重要:讓 agent 跑 DuckDB 分析資料的開發者,2.0 的輸出更省 token、錯誤也更好解析;Go、R、Java 客戶端要再等幾天。
🔗 閱讀原文 | 來源: Hacker News
推薦閱讀#

- Ropedia W0:用 1 萬小時人類第一人稱資料訓練跨形體 world model — Ropedia W0 是同時涵蓋人類和機器人的第一人稱移動加操作 world foundation model。團隊整理出 Xp-Data,包含 1 萬小時人類第一人稱資料和 3 千小時機器人資料,用相機姿態表示移動、用投影骨架表示操作;另外推出人形機器人長時程遙操作基準 Xp-Teleop。論文說在 5 個跨形體基準拿到最佳成績。
- PAR:0.5B 迴圈模型推到訓練長度 16 倍,準確率 95.5% — PAR 訓練迴圈式語言模型時,讓第 k 次迭代的預測對齊前 k 步操作之後的狀態,並把遞迴狀態縮放回第一次迭代的大小。在 swap-S5 上,只用最多 32 步訓練的 Qwen2.5-0.5B,到 512 步(訓練長度 16 倍)時完整狀態準確率 95.5%,同骨幹的 RLT 是 55.7%、明確 chain of thought 只有 0.8%。拿掉 norm 錨定之後,外推倍數掉到 2.2 倍以下。
- MacNativeGames:讓薩爾達在 Mac 原生執行,README 建議用 Claude Code 建置 — ly05010419/MacNativeGames 一週約 3,800 星,提供讓《薩爾達傳說:曠野之息》1.6.0 在 Mac、《王國之淚》在 Mac、iPhone、iPad 原生執行的建置流程,README 建議用 Claude Code 或 Codex 協助建置。專案不含任何遊戲內容,要求使用者自己買遊戲、從自己的 Switch 匯出金鑰和系統檔,並聲明與任天堂無關。
- EA 關閉 BioWare,裁員約 400 人 — EA 確認關閉做出《質量效應》《闇龍紀元》《星際大戰:舊共和武士》的 BioWare,也不再開發製作中的下一款《質量效應》。Bloomberg 報導 EA 同時裁員約 400 人,其中約 50 人在 BioWare。EA 8 月以 550 億美元被沙烏地 PIF、Silver Lake、Affinity Partners 收購下市。
- OpenAI 模型和 Codex 上架 Google Cloud Model Garden — OpenAI 與 Google Cloud 合作,把前沿模型和 Codex 工作流放進 Gemini 的 Model Garden,透過 Google Cloud Marketplace 提供。openai.com 對抓取回 403,以上依官方 RSS 摘要。
- ChatGPT 廣告擴大到 26 個新國家,已有逾 10 萬個廣告主 — OpenAI 宣布 ChatGPT 廣告擴大到 26 個新國家,已有超過 10 萬個廣告主用過這個平台,從在地商家到國際品牌都有。官方頁面回 403,只依標題和 RSS 摘要。
- Meta Muse 的分享連結可被列舉,研究人員找出 6,800 個 — 資安公司 Claroc 發現,Meta 的 AI agent Muse 分享對話用的網址雖然帶亂碼,產生方式卻讓連結容易被列舉,他們找出 6,800 個分享連結,打開幾百個就看到求職者筆記等不該公開的內容。Meta 回應 Ars Technica 時表示先暫停分享功能,檢討後再決定怎麼改。
- GitHub 把 99.99999% 的 repo 搬上 Azure,剩下最忙的那批 — GitHub 說過去一年 Git 流量呈指數成長,99.99999% 的 repo 已經同時放在自家機房和 Azure,剩下的是最忙的那批,卡在 25ms 的往返延遲。這篇說明改用每個 reference 各自的 quorum 來序列化寫入,讓這些 repo 也能搬過去,讀取副本也能改用物件儲存、不保留持久狀態。GitHub 說時程是被 agent 帶來的流量、機房所在區域的電力上限和供應鏈限制推著走。
- Walmart 下個月開放 AI agent 代購,Amazon 則封鎖 — Walmart 下個月開放 AI agent 在官網代購,使用者可以核准、檢視訂單並設定花費上限。Walmart 的規則包括 agent 不能做超出購物者意圖的事、不能更改付款方式。Amazon 則封鎖了 Perplexity 的購物 agent 和 Meta 的 Muse。
- Battle Drones 開源隔天就有法文 fork:Panache — Simon Willison 10 月 20 日以 Apache 2.0 釋出 RTS 遊戲 Battle Drones,隔天就有人 fork 成法文版 Panache,場景改成 1900 年前後的法國美好年代,有飛船、蒸汽車和步行要塞,還加了動畫開場和法式配樂。目前改的主要是美術和音樂,遊戲機制差不多,手機和瀏覽器都能玩。
- Tenex 依成果付 AI 工程師薪水,一年後 75 人 — Tenex 去年提出依交付成果、而不是工時付 AI 工程師薪水,共同創辦人 Alex Lieberman 和 CJ Hess 在 AIE New York 談規模化之後的狀況。公司現在 75 人,客戶包含財星 2000 大企業和中型企業,業務從 AI 開發轉向企業 AI 轉型。story points 仍是薪酬依據,比較難衡量的是理解客戶問題、設計架構這些不在 ticket 裡的工作。
- VocabX:重做小模型詞表,推論成本降 77% — Dharma-AI 預告 VocabX 論文:他們線上跑的葡萄牙文作文評分系統以 Qwen3-4B 為底,原本的詞表把模型最常輸出的文字切成很多 token。改用每個 token 的成本、而不是出現頻率來重建詞表之後,在不換基底模型的情況下,實測推論成本降了 77%。
- IBM Granite Speech 5.0:2B 語音模型支援 2,000 個關鍵字偏置 — IBM 發布 granite-speech-5.0-2b,改進抗噪、抗殘響的語音辨識,支援語言 ID 提示、2,000 個關鍵字偏置和長篇翻譯。另外更新 granite-speech-5.0-470m-turboctc(改成多語、原生標點與大小寫,給高吞吐和裝置端用)和 granite-speech-4.1-2b-plus(改進說話者歸屬和時間戳)。
- Recursive 發布 Flint:筆電跑得動、大部分由 AI 打造的 coding 模型 — Richard Socher 創辦的 Recursive 發布第一個模型 Flint,是免費、能在筆電上跑的 coding 模型,公司說自家自動化研究系統 Eureka Machine 幾乎參與每個開發步驟,小團隊不到 4 個月從零做出來。模型在本機執行,可以離線,程式碼不出電腦。Recursive 5 月帶著 6.5 億美元、估值 46.5 億美元的融資出道,投資方包含 GV、Nvidia、AMD Ventures。
- Railway 資安揭露:客戶環境變數可能被讀取並解密 — Railway 偵測到存放客戶環境變數的系統有異常活動,調查顯示未授權的第三方可能讀到加密的環境變數,其中一部分已被解密。Railway 認為這是近期一連串鎖定平台公司、目標是 AI 推論服務商的攻擊之一,已通知上游供應商主動撤銷所有金鑰。服務部署在 Railway 上的人,環境變數裡的 API key 和資料庫密碼都要輪替。
中文技術圈#

- V2EX:後端說不需要前端,前端這行真的要完了? — V2EX 用戶 yierban 說,服務端同事主張不需要前端,自己用 AI 全包就好。回覆裡有人說公司已經一年沒有前端;也有人說前後端聯調、mock 參數、寫對接文件本來就費力,AI 出來之後乾脆一口氣寫完再交給 AI 測試修改;另一派回說前端一樣能用 AI 把後端包了。
- V2EX:為什麼大家 vibe 出來的網頁 AI 味那麼重 — 發文者列出 AI 做的網頁常見特徵:紫色、奇怪的漸層、卡片氾濫、卡片裡塞滿大段文字,並貼出自己做的頁面。回覆直接說他的頁面 AI 味也很重,有人認為審美跟模型關係不大,好的網站多半看得出作者自己花了心思打磨。
- SiteGlance:自架 Umami 的 iOS/Android 原生客戶端,手機直連不經中轉 — xcc3641 替自架的 Umami 寫了 iOS 和 Android 原生客戶端 SiteGlance,App 直接從手機連到 Umami 實例或 Umami Cloud API,中間沒有開發者自己的後端;伺服器位址和 token 存在 Keychain 或 Keystore,支援桌面小工具,一次買斷。
- Google、摩根大通等組織的 MCP 專案都有 SSRF 漏洞 — 研究人員 Syed Anas Mohiuddin 發現 Google、摩根大通等多個組織的 MCP 專案有類似的 SSRF 漏洞。Google 的 MCP Toolbox for Databases 是 CVE-2026-14540,CVSS 8.0,起因是 HTTP 客戶端沒有檢查重新導向和目的 IP。他把利用不同協定之間的信任關係擴大攻擊的手法稱為 Protocol Pivoting;Google 已經修補,改成連線前檢查目的 IP 並套用允許與封鎖清單。
- Andy Pavlo 談 Agent 刪庫:防呆機制幾十年前就有 — 卡內基美隆大學教授 Andy Pavlo(現任 ClickHouse 資料庫研究副總裁)在 The MAD Podcast 說,Agent 刪掉正式資料庫是舊問題重新出現,權限和管控機制幾十年前就有。他的建議是設好權限,讓 Agent 根本進不了正式資料庫,再用資料庫分支做沙箱,不要坐在旁邊一個一個按核准,那樣顧不了幾百個 Agent。
- Amazon CTO Werner Vogels:初級工程師照樣招 — InfoQ 記者 10 月 14 日在深圳問 Amazon CTO Werner Vogels,AI 會寫程式之後初級工程師怎麼辦。他說 Amazon 招的初級工程師數量跟過去一樣,新人要學的是協作、理解像 S3 這種跑了 20 年的系統,以及判斷哪些 AI 產生的程式碼要仔細檢查;參與過開源專案的應屆生會加分。
- 台達電等台廠入列輝達 DSX POD,AI 工廠部署最快 14 天 — 輝達在柏林 GTC 發表 DSX POD 模組化 AI 工廠參考設計,把 Vera Rubin 運算系統、機櫃級供電、液冷和網路先整合在貨櫃裡,場地準備好之後,部署時間從 6 個月縮到最快 14 天。台達電、鴻海旗下鴻佰、技嘉、和碩、雲達、緯創都在合作名單,方案預計 2027 年初推出。
- curl 10 月 26 日起把中低風險漏洞改到 GitHub 公開處理 — curl 從 10 月 26 日起,把判定為低或中度風險的漏洞改到 GitHub Issues 公開通報和討論,高風險與重大漏洞仍走 HackerOne 私下處理。維護者 Daniel Stenberg 說過去幾年九成以上的通報很快就能判定未達高風險,近來不少是研究人員用 AI 測 libcurl 各種選項組合找出來的。
- GMO 確認攻擊日本企業的是 AI 滲透測試工具 ARTEX — 日本資安公司 GMO Cybersecurity by Ierae 10 月 19 日公布調查,確認攻擊者用 AI 自主滲透測試工具 ARTEX 攻擊日本企業,同一組基礎設施鎖定約 20 家日本企業,其中 9 家屬於同一產業;另外找到 6 台使用 AI 的攻擊主機,各自鎖定不同產業。ARTEX 的操作介面是簡體中文。
- AWS 用 37 個 CVE 測自家 AI 滲透 agent,成功利用 33 個 — AWS 用 2025 到 2026 年揭露的 37 個 CVE 測試自主滲透測試 agent「AWS Security Agent」,成功利用 33 個,成功率 89.2%,模型是 Claude Opus 5,每個漏洞上限 10 小時。另有 2 個測試因為 agent 後續操作讓系統停擺。研究人員自建測試集並關掉 CVE 查詢,避免模型直接拿到公開的利用方法。
- Anthropic 技術部門初級員工占比從 21% 降到 14% — Anthropic 內部研究顯示,技術部門初級員工占比從 2025 年初的 21% 降到 14%,新進人員裡的初級比例從 27% 降到 9%。到 2026 年 8 月,全公司 Agent 與人的工作時數比是 6:1,研究部門 19:1;工程師提交的程式碼變更是之前的 5.1 倍,四個月內合併量成長 12 倍。
- PTT:大家都用 agent 寫程式了,面試還要考 LeetCode 嗎? — PTT Soft_Job 網友問,大公司都用 agent 寫程式、互相 code review 了,面試還要考 LeetCode 嗎?他觀察多數做法是先跟一個模型討論架構,再用 Claude 實作,另一個模型做 code review 和測試,也擔心 token 一少,員工就交不出東西。
開源精選#
pengchujin/aerial-tv — Kotlin | ⭐ 2,024 參照 tvOS 設計的開源 Android TV 桌面,給小米、TCL 等中國市場電視,沒有廣告、開機自動接管
JoasASantos/REA-Prompts — ⭐ 1,329 搭配 REA(Reverse Engineer Anything)用的 prompt 集,用來拆解程式
reason-machines/reason-network — Rust | ⭐ 911
讓團隊裡的 coding agent 彼此溝通,reason network 指令背後的引擎
影音精選#
用 Claude skill 把 AI 生成的遊戲影片重建成可玩的遊戲#
10/21 發布 · Matt Wolfe (MattVidPro)

影片作者先用 Seedance 生成一段不存在的遊戲畫面,再讓 Claude Opus 5.5 搭配 gokaygokay 的 video-to-shader skill,45 分鐘內重建成瀏覽器裡能開的 shader。接著他請 Claude 寫一個新 skill,透過 Unreal MCP 在 Unreal Engine 5.8 裡重建 AI 生成的海盜船艙,每個物件都是程序化從零建的。逐字稿為跨全片取樣。
- 第一個實驗是小探測車抓外星飛船的場景,目標是讓畫面可以實際駕駛,而不只是播放影片
- 他開始質疑是否需要 GLSL 流程,改試把同一套方法套到遊戲引擎
- 海盜船艙的每個物件都以程序化方式從零建立,他對還原的細節感到驚訝
Greg Isenberg:AI agent 採用的九個階段#
10/21 發布 · Greg Isenberg

Greg Isenberg 單人節目談各家公司怎麼面對 AI agent:Amazon 封鎖 Meta 的 Muse,Delta 把外部訂票 agent 當成未授權的自動化,Yelp 要 agent 付費才能進。他把 agent 看成帶著信用卡、用讀的而不是用看的逛網站的顧客,提出從研究、準備到付款的信任階梯,並列出 agent 就緒度、單一產業的 Plaid、agent 保險等創業點子。逐字稿為跨全片取樣。
- 他把 agent 看成帶信用卡、用讀的而不是用看的來逛網站的顧客,並提出從研究、準備到付款的信任階梯
- 節目分成封鎖、不小心封鎖與接納等陣營,並逐一分析各大公司的押注,也引用 Mint 與 Plaid 的先例
- 他提出九階段推演、企業本週可做的五件事,以及 agent 就緒度、單一產業的 Plaid、agent 保險等創業點子
LangChain 的 Harrison Chase:怎麼壓低 AI 寫程式的成本#
10/21 發布 · 20VC

Harrison Chase 說 LangChain 大約把工程薪資的 30% 花在 coding 工具上,近兩個月這個比例往下,token 用量卻往上。他們的做法有三步:先把所有 coding agent 用量記進 LangSmith,看誰花多少、花在哪;再設預算上限,超過要找工程副總調整;最後自建雲端 coding agent 掌握 harness,裡面做 prompt caching 和路由。這支是約 1,200 字的短片段。
- 第一步是把所有 coding agent 用量記錄到 LangSmith,看誰花多少、花在哪
- 第二步是設預算上限,超額可找工程副總調整,用來擋住 agent 誤用或陷入迴圈
- 第三步是掌控 harness,自建雲端 coding agent,內含 prompt caching 與路由等成本控制
硅谷101:智能體手機加速,換機困境與端側 AI#
10/20 發布 · 硅谷101

硅谷101 這集(高通贊助)談 2026 年 AI 智能體手機為什麼加速,歸納出換機理由、端側算力和模型縮小三股力量,並實測努比亞 NaviX Ultra。節目引用 Counterpoint 的預估,全球換機週期會從約 43 個月往 48 個月靠攏,並整理整機 Agent 和超級 AI 入口兩條路線。
- Counterpoint 預估全球換機周期將從約 43 個月往 48 個月靠攏,廠商需要新的賣點
- 從驍龍 8 Gen 2 起支援 INT4,到第五代驍龍 8 至尊版把手機上的智能體寫進設計目標,並加入個人知識圖譜
- 節目指出整機 Agent 與超級 AI 入口兩條路線,並提到蘋果、谷歌、OpenAI 與國內廠商的布局
今日觀察#
PHP 安全團隊說 7 月 1 日以來發了 15 個 CVE,另外處理了 100 多份無效、重複或重現不了的報告;curl 從 10 月 26 日起把中低風險漏洞改到 GitHub 公開處理,因為九成以上的通報很快就能判定不是高風險。AWS 用 Claude Opus 5 跑自家的 Security Agent,37 個 CVE 打下 33 個,有 2 次把測試系統弄掛。找漏洞那一端的速度已經被 AI 拉上去,修漏洞那一端還是那幾個人:PHP 的 OOM 問題 2024 年就有人看到,修法在共識決的流程裡卡了好幾個月,最後是 Calif、OpenAI、Wiz 的報告把它推到第一順位。我的判斷是,接下來一年開源專案最缺的是能拍板修法的維護者時間,贊助維護者會比公司再買一套掃描工具有用。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
